


마에스트로 위즈덤


Windows 이벤트 로그를 수집·검색·필터링·통합 분석하는 전문 포렌식 소프트웨어, 윈도우 이벤트 로그 분석기

MAESTRO WiSDOM Event Log Analyzer
정보유출, 해킹, 악성코드 공격 등 침해사고 조사 분석 및 디지털 포렌식 도구

이벤트 로그 수집
[ Event Log Collecting ]

이벤트 로그 분석
[ Event Log Analysis ]

이벤트 로그 통합 분석
[ Event Log Merge & Analysis ]

고급 분석 필터
[ 사용자 정의 컬럼 제공 ]

타임라인 분석
[ 사용자 지정 시간대 지정 ]

WiSDOM Event Log Analyzer
윈도우 이벤트 로그 수집·검색·필터링·통합 분석
- 로컬 라이브 이벤트 로그 분석
- 디스크 이미지 내 이벤트 로그 추출 / 분석
- EVTX, EVT 이벤트 로그 수집 / 분석
- 복수개의 이벤트 로그를 하나의 화면에서 통합 분석
- 이벤트 ID, 제공자, 사용자, 시간, 설명 등 검색 필터
- 침해사고, 정보유출, 각종 해킹 사고 분석 필터 제공
- 이벤트 로그 복구 기능 제공
- 사용자 지정 시간대 조정 / 보정
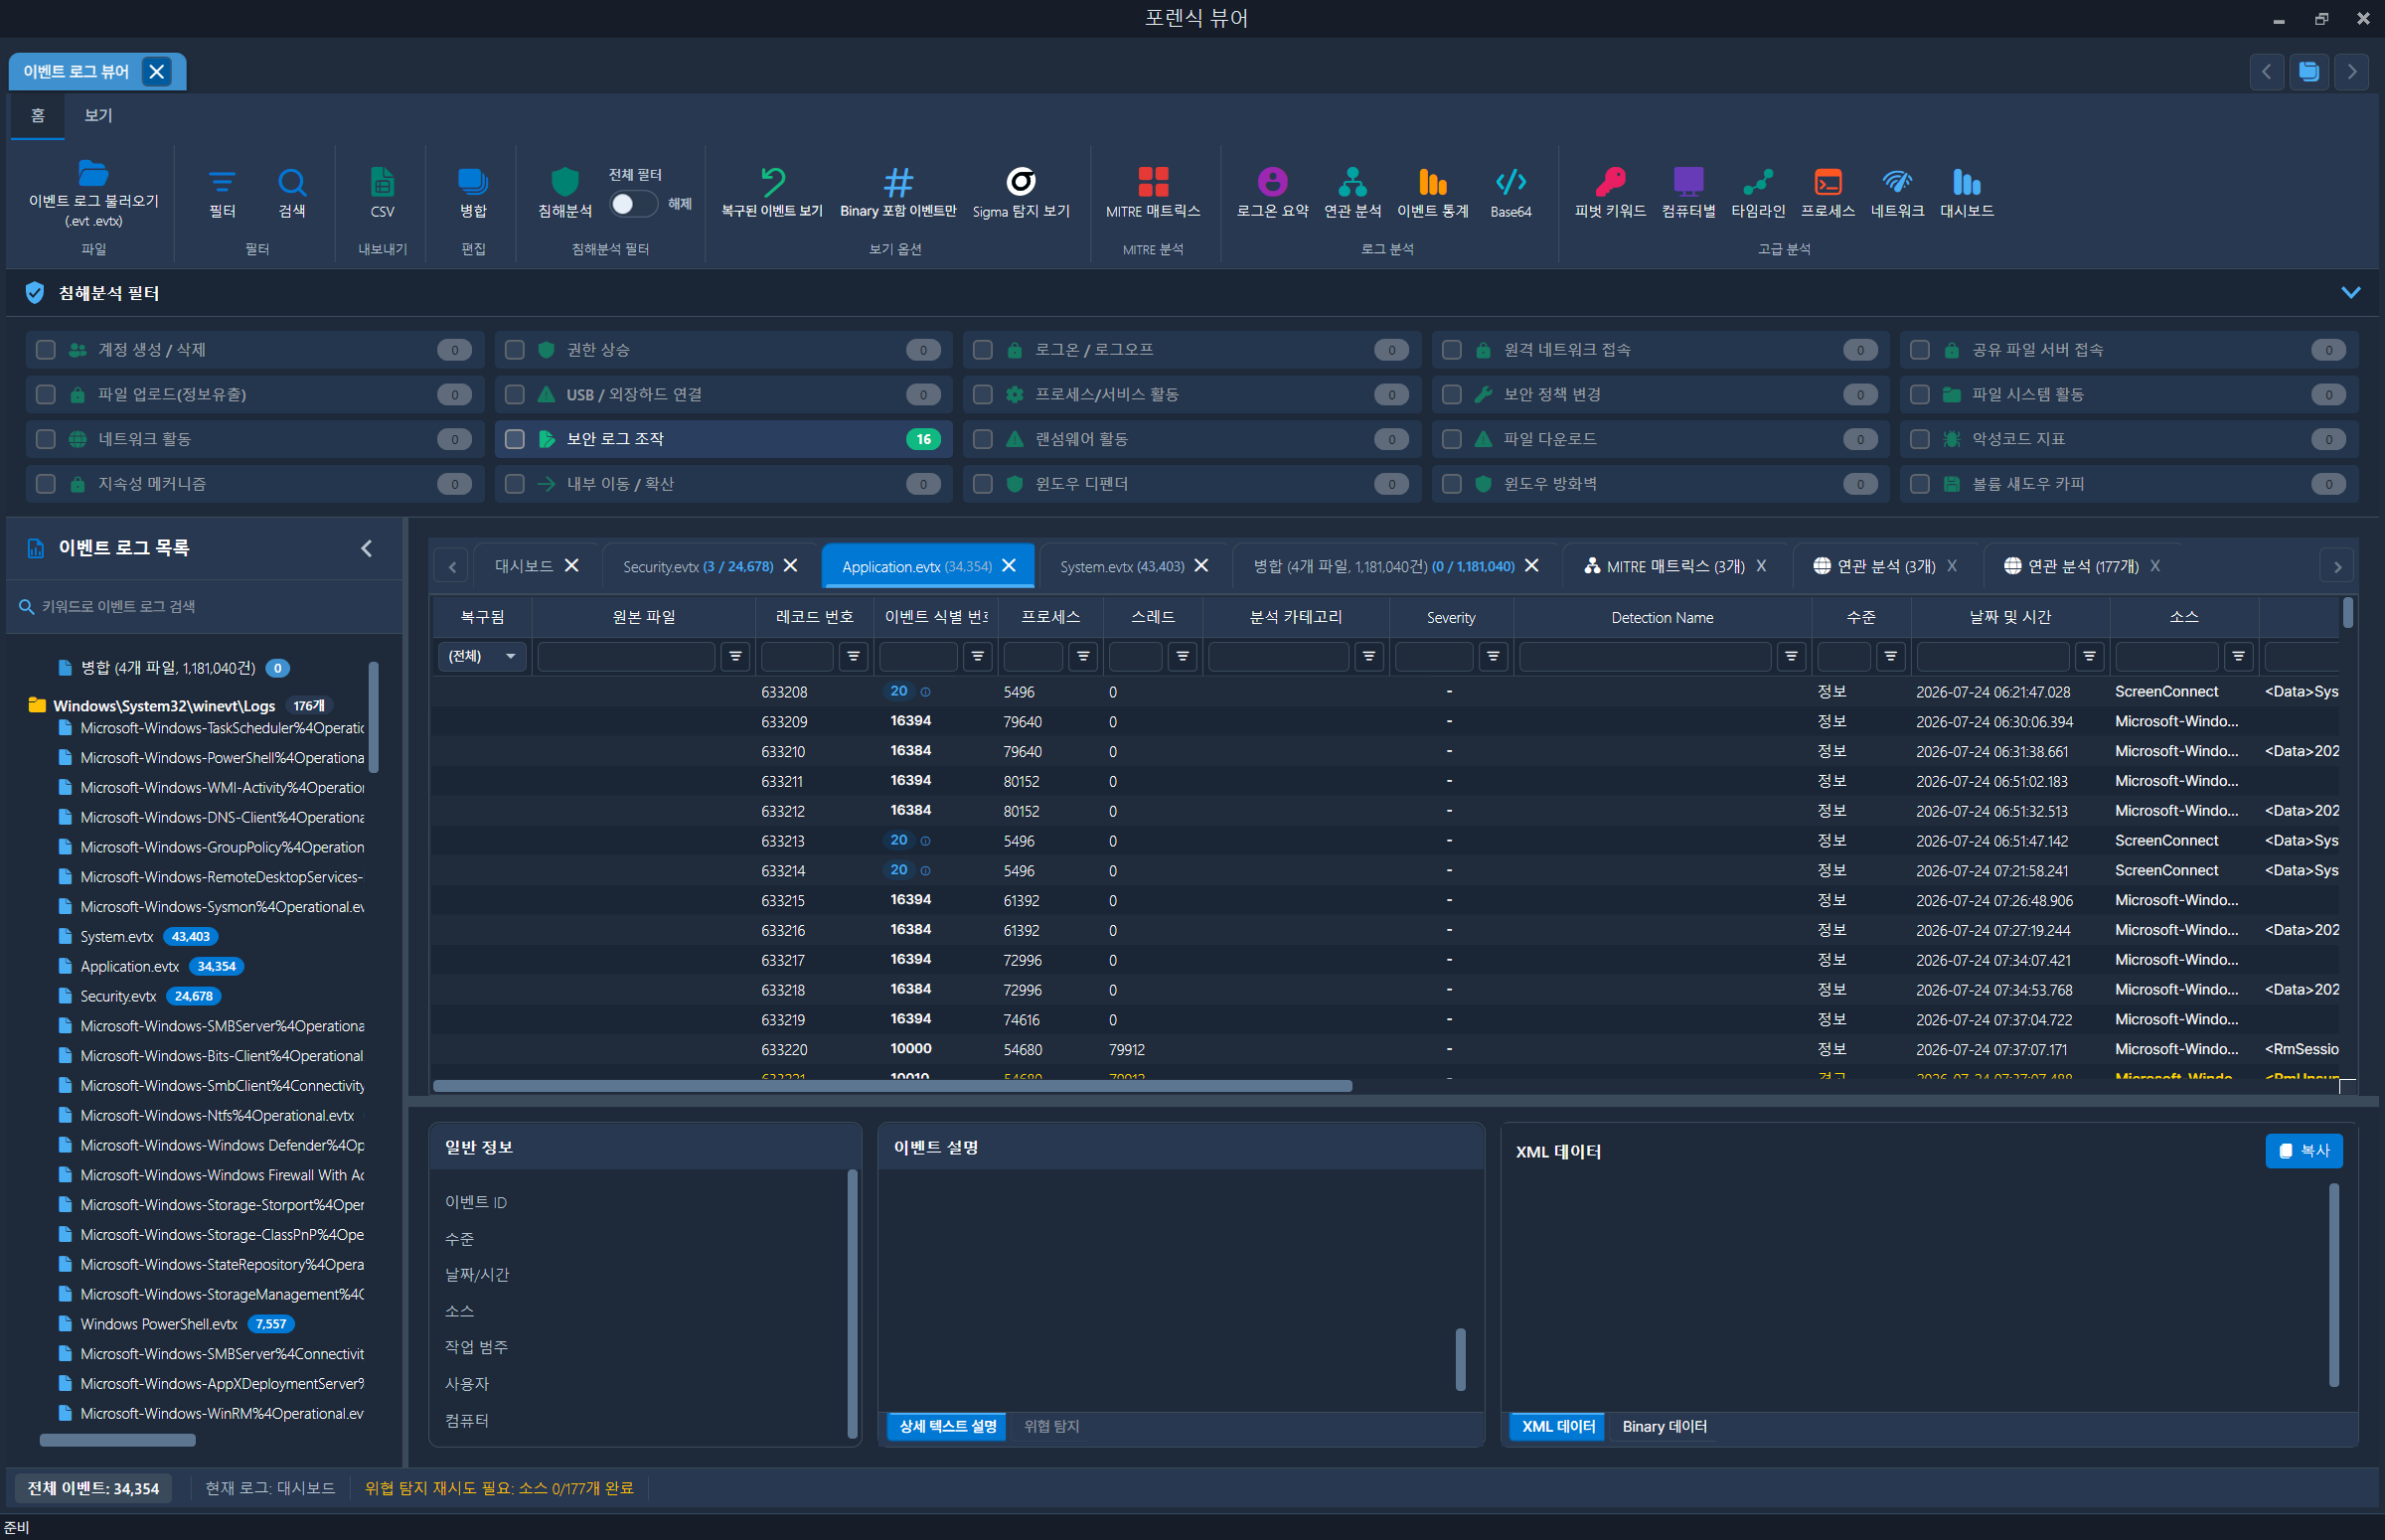
이벤트 로그 파일 추출 / 분석
로컬 라이브 윈도우 시스템의 이벤트 로그 분석
포렌식 디스크 이미지 파일 내 이벤트 로그 추출 / 분석
이벤트 로그 목록 추출 기능
[ Excel, HTML, PDF 등 ]
이벤트 로그 파일 열기 / 불러오기 / 가져오기 등
[ 포렌식 이미지, 라이브 시스템, EVTX / EVT 파일 열기 ]
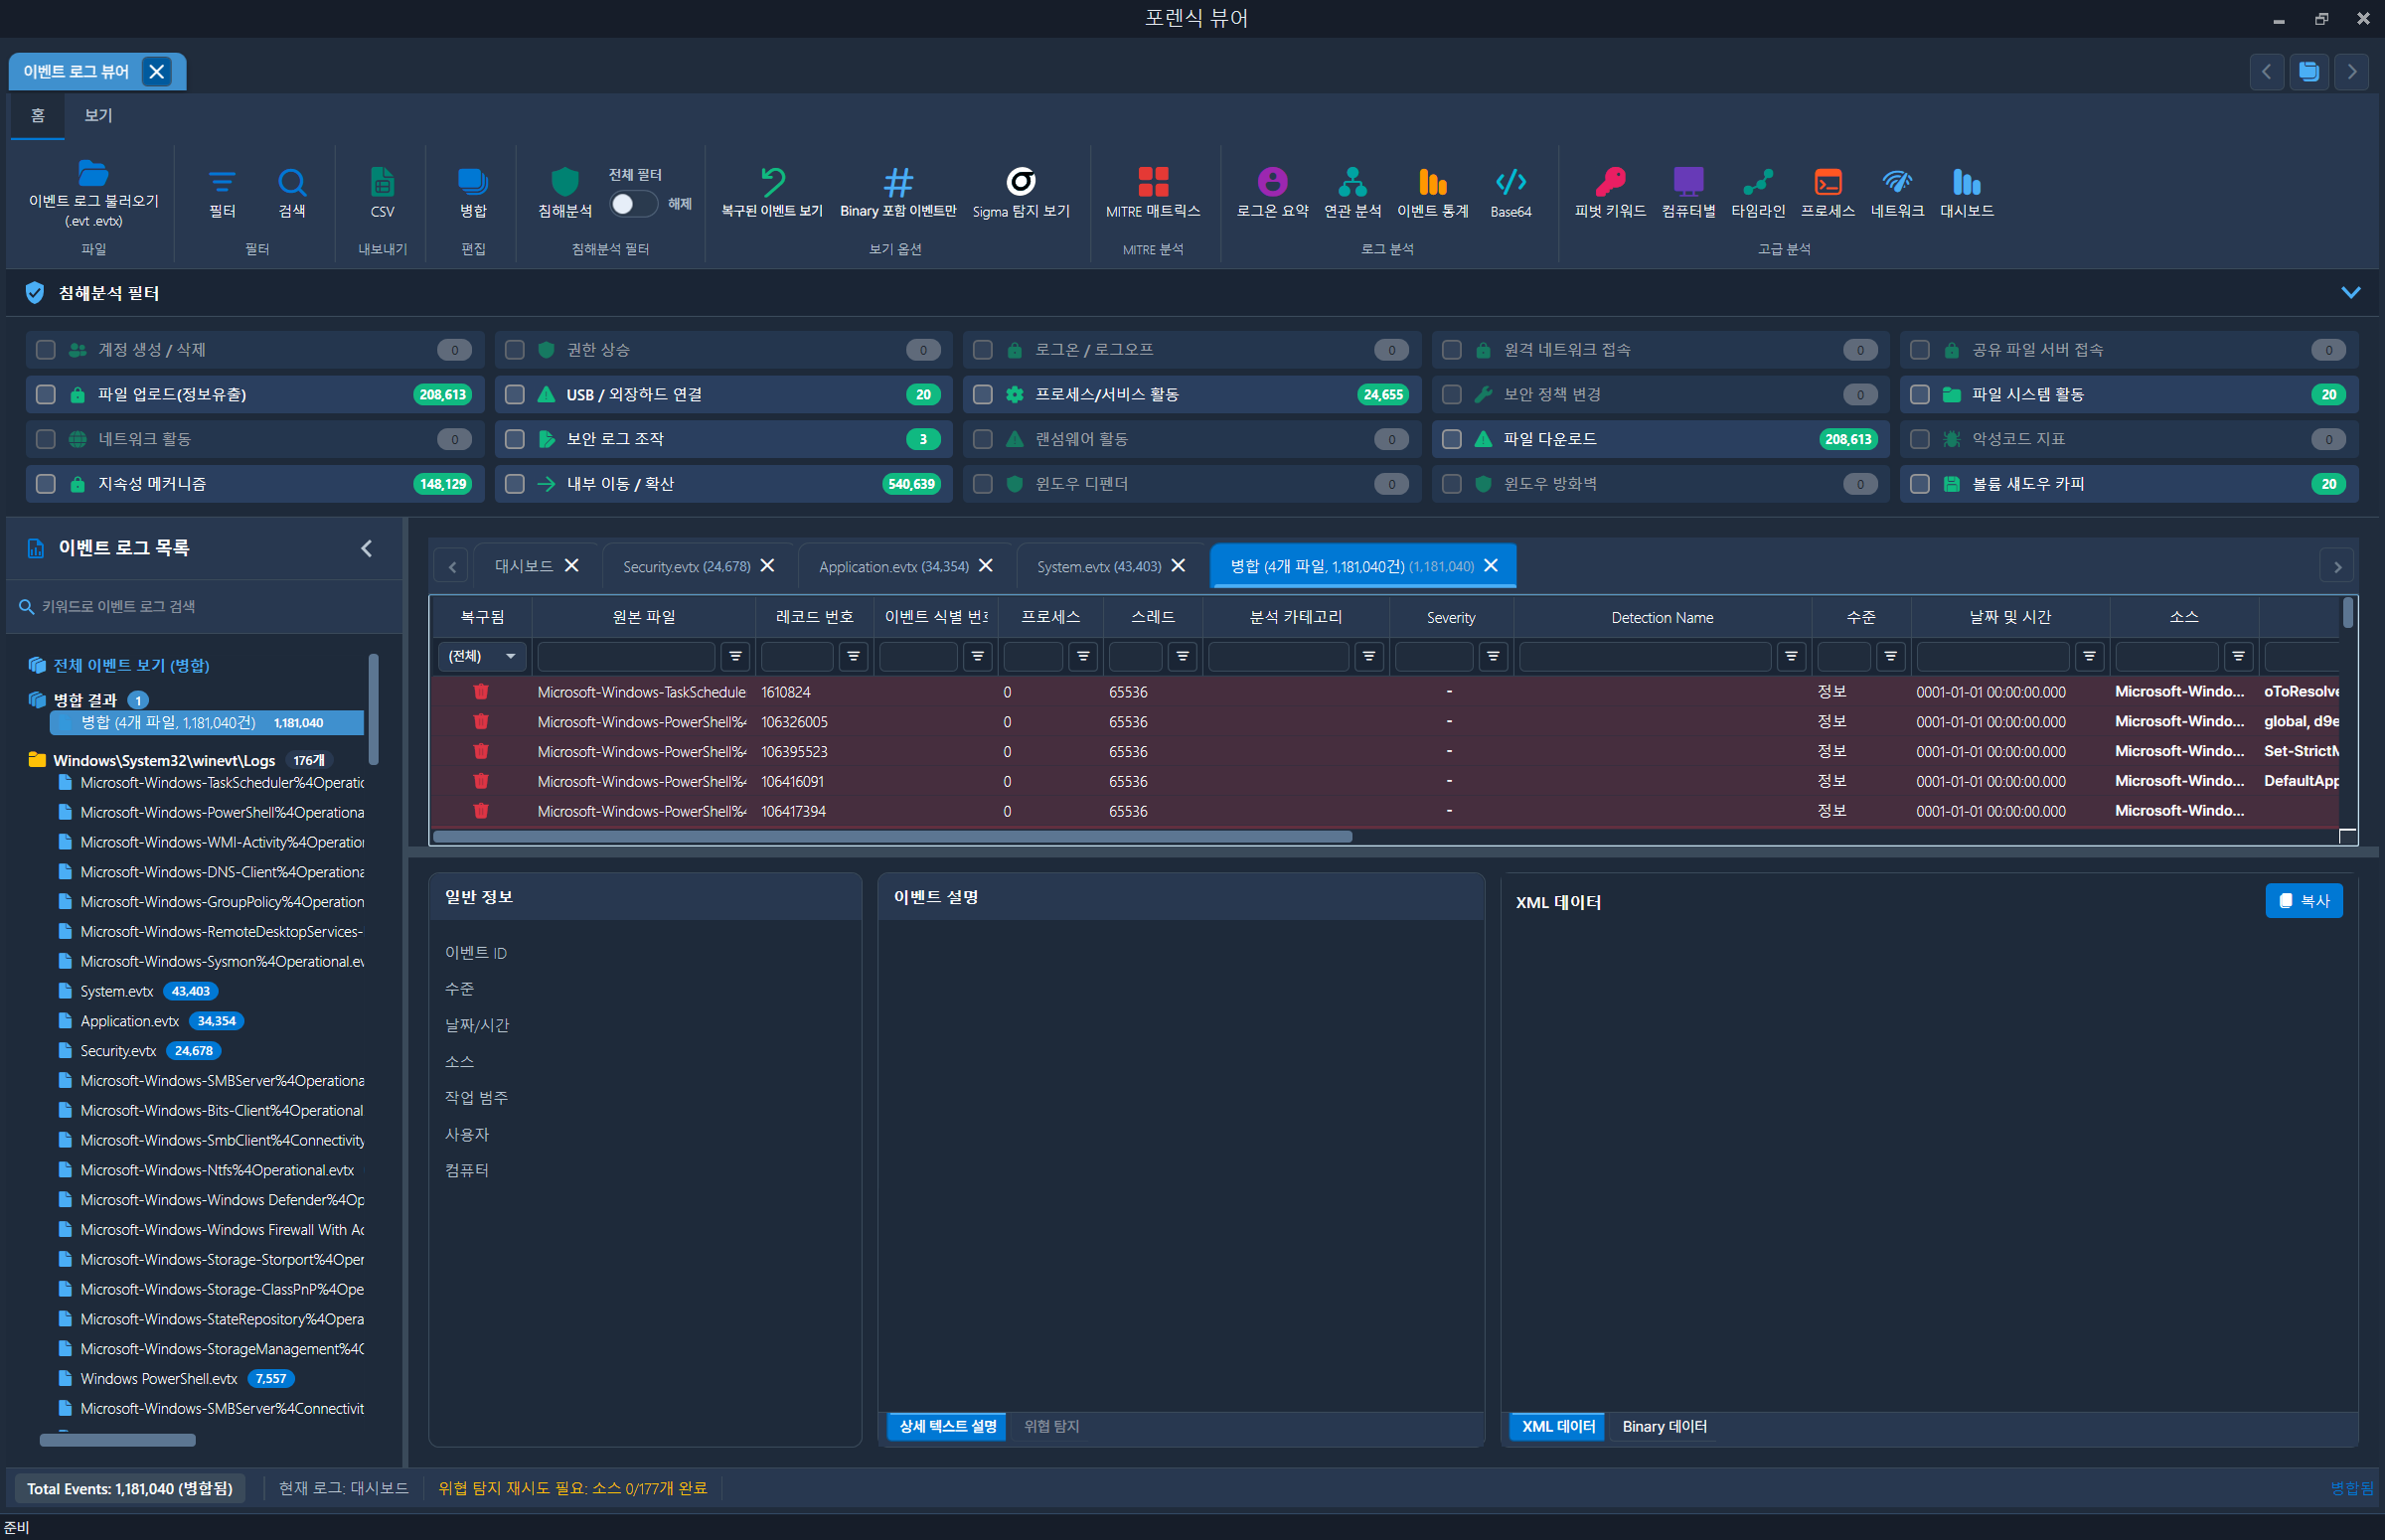
침해 사고 필터
계정 생성 / 삭제, 권한 상승, 로그온 / 로그오프 관련 필터
원격 네트워크 접속, 공유 파일 서버 접속 관련 필터
USB 및 외장 하드 연결 및 파일 열기, 복사, 실행 관련 필터
파일 다운로드 / 업로드, 파일시스템 활동 관련 필터
프로세스 / 서비스 활동, 네트워크 활동 관련 필터
해킹 및 악성코드 관련 파일 활동 / 확산, 악성코드 지표 관련 필터
보안정책 변경, 보안 로그 조작 관련 필터
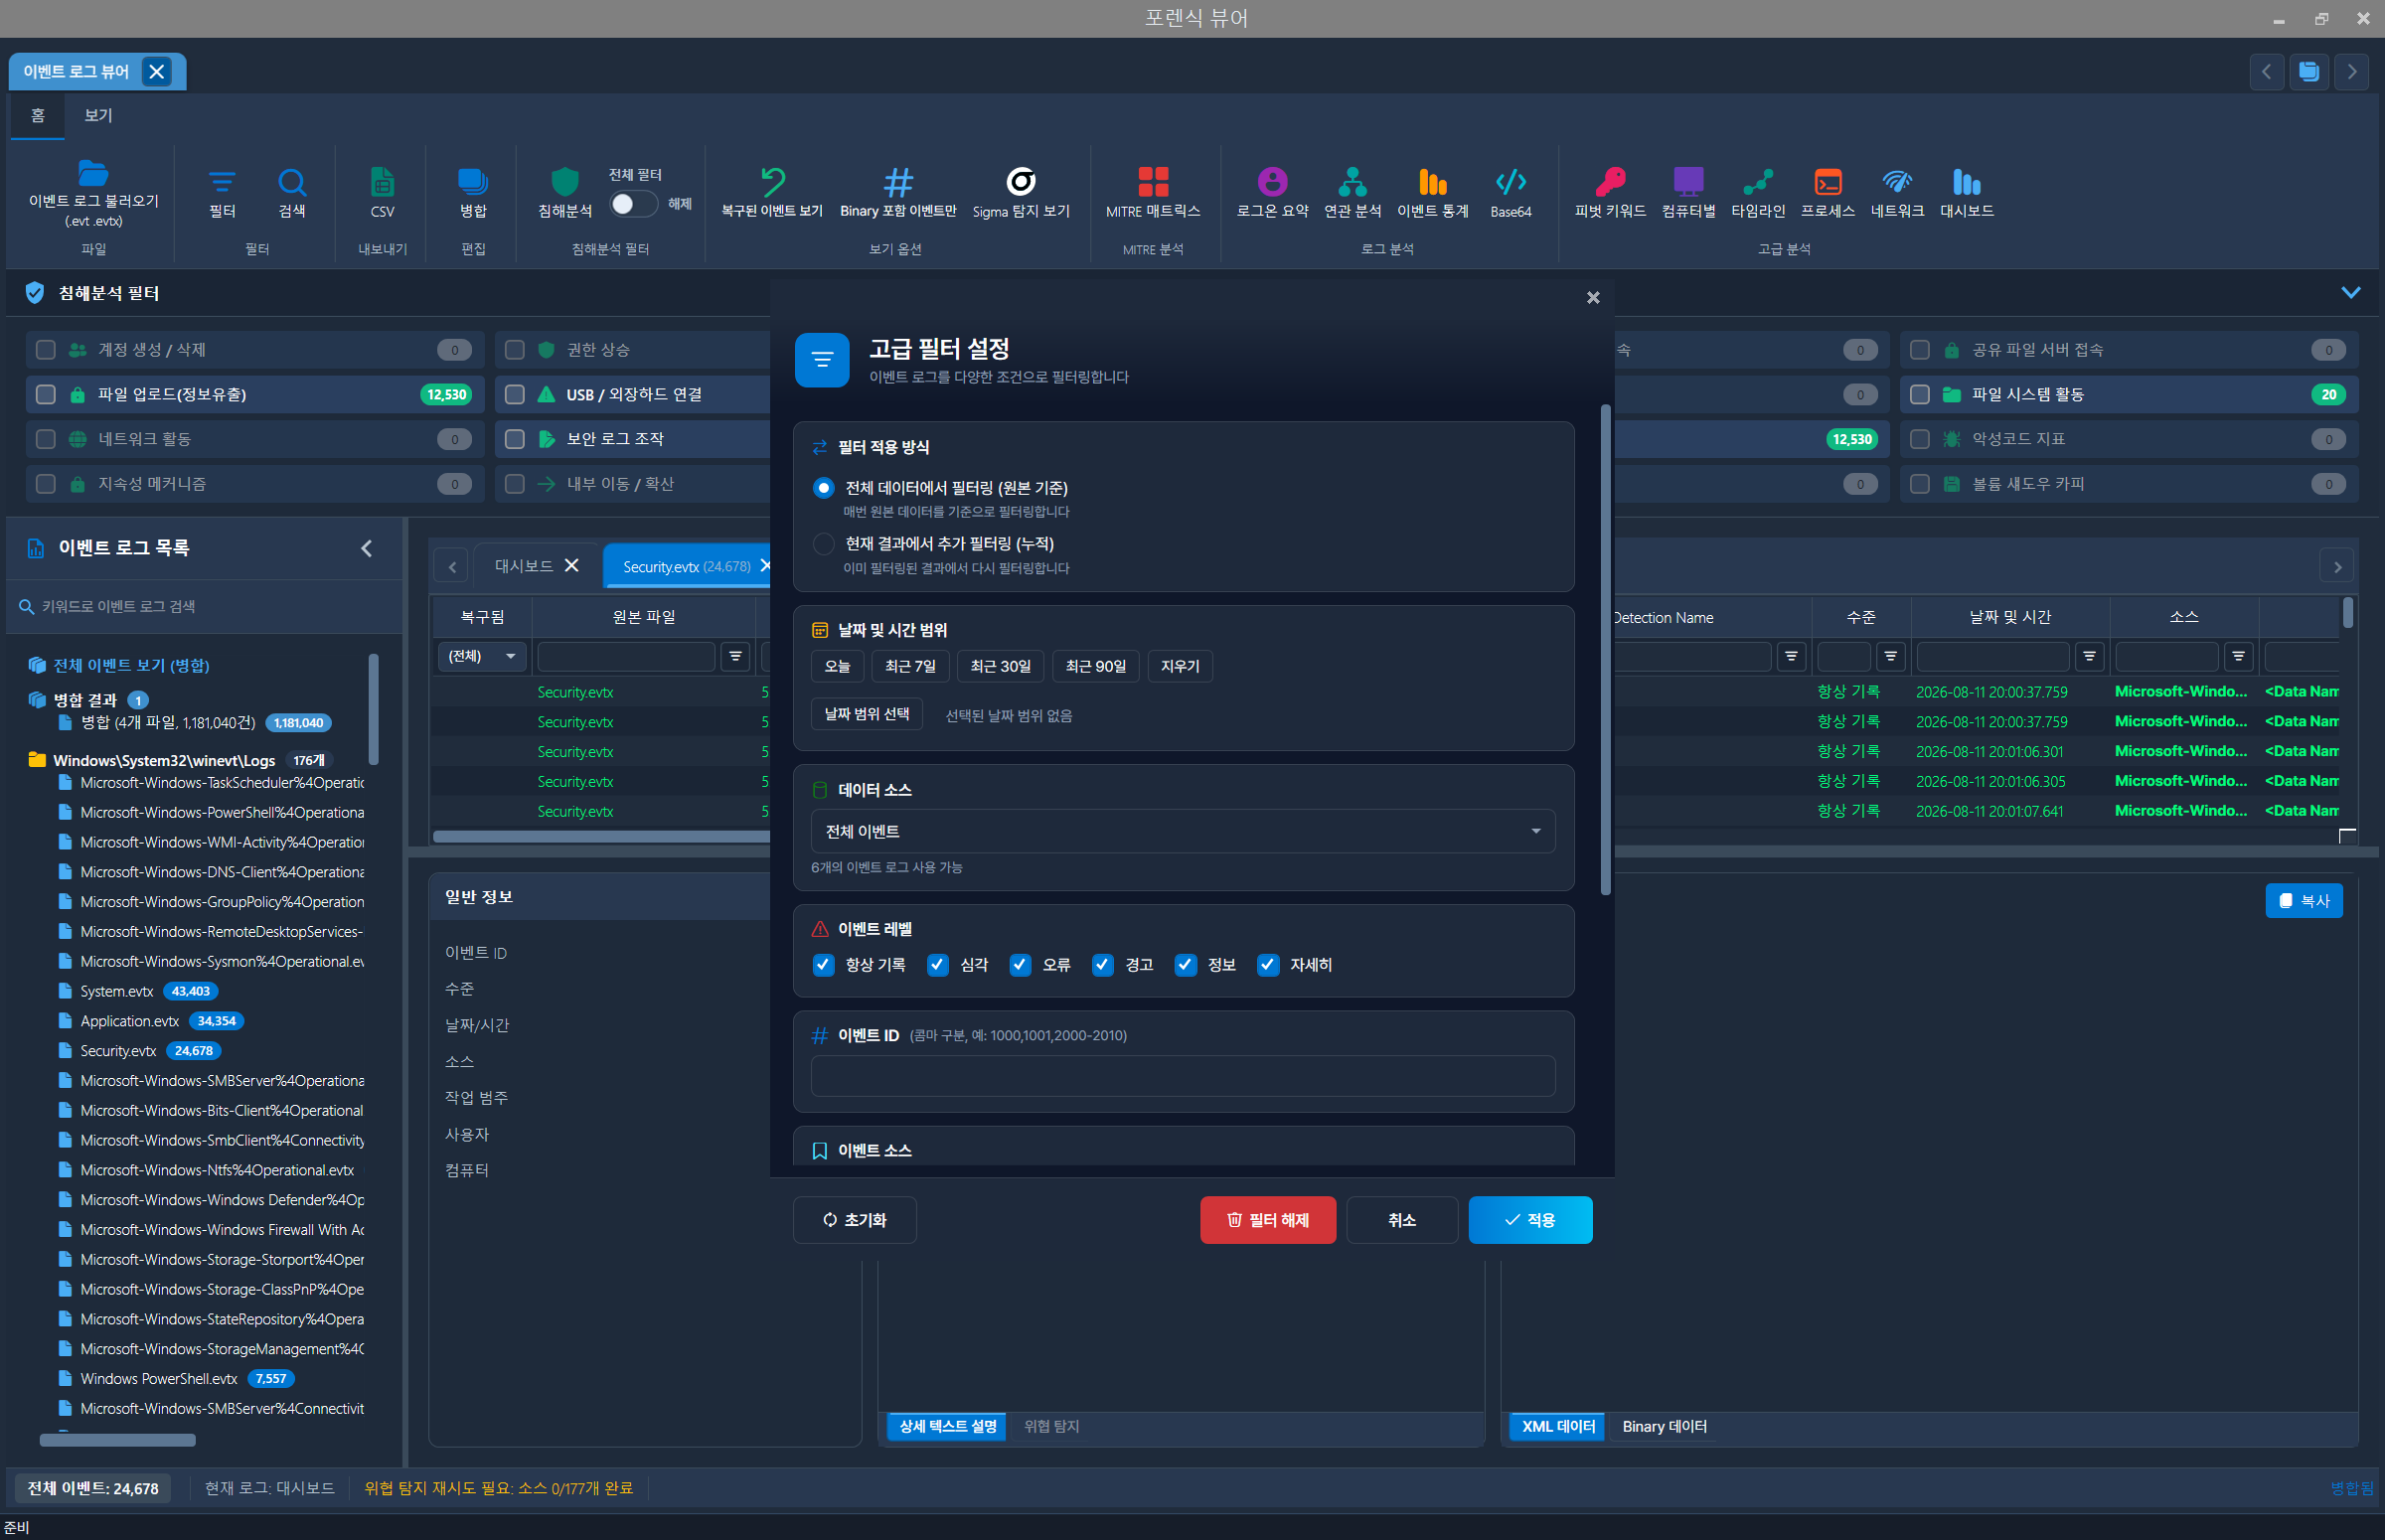
이벤트 로그 고급 필터
이벤트 로그 키워드 검색
이벤트 로그 ID 검색
데이터 소스 선택 필터
데이터 소스 대상 검색 / 제외 등 필터
이벤트 로그 레벨 필터
[ Critical, Error, Warning, Information, Verbose ]
이벤트 ID, 사용자, 컴퓨터, 소스, 설명, 제공자 등
이벤트 로그 검색 범위 필터
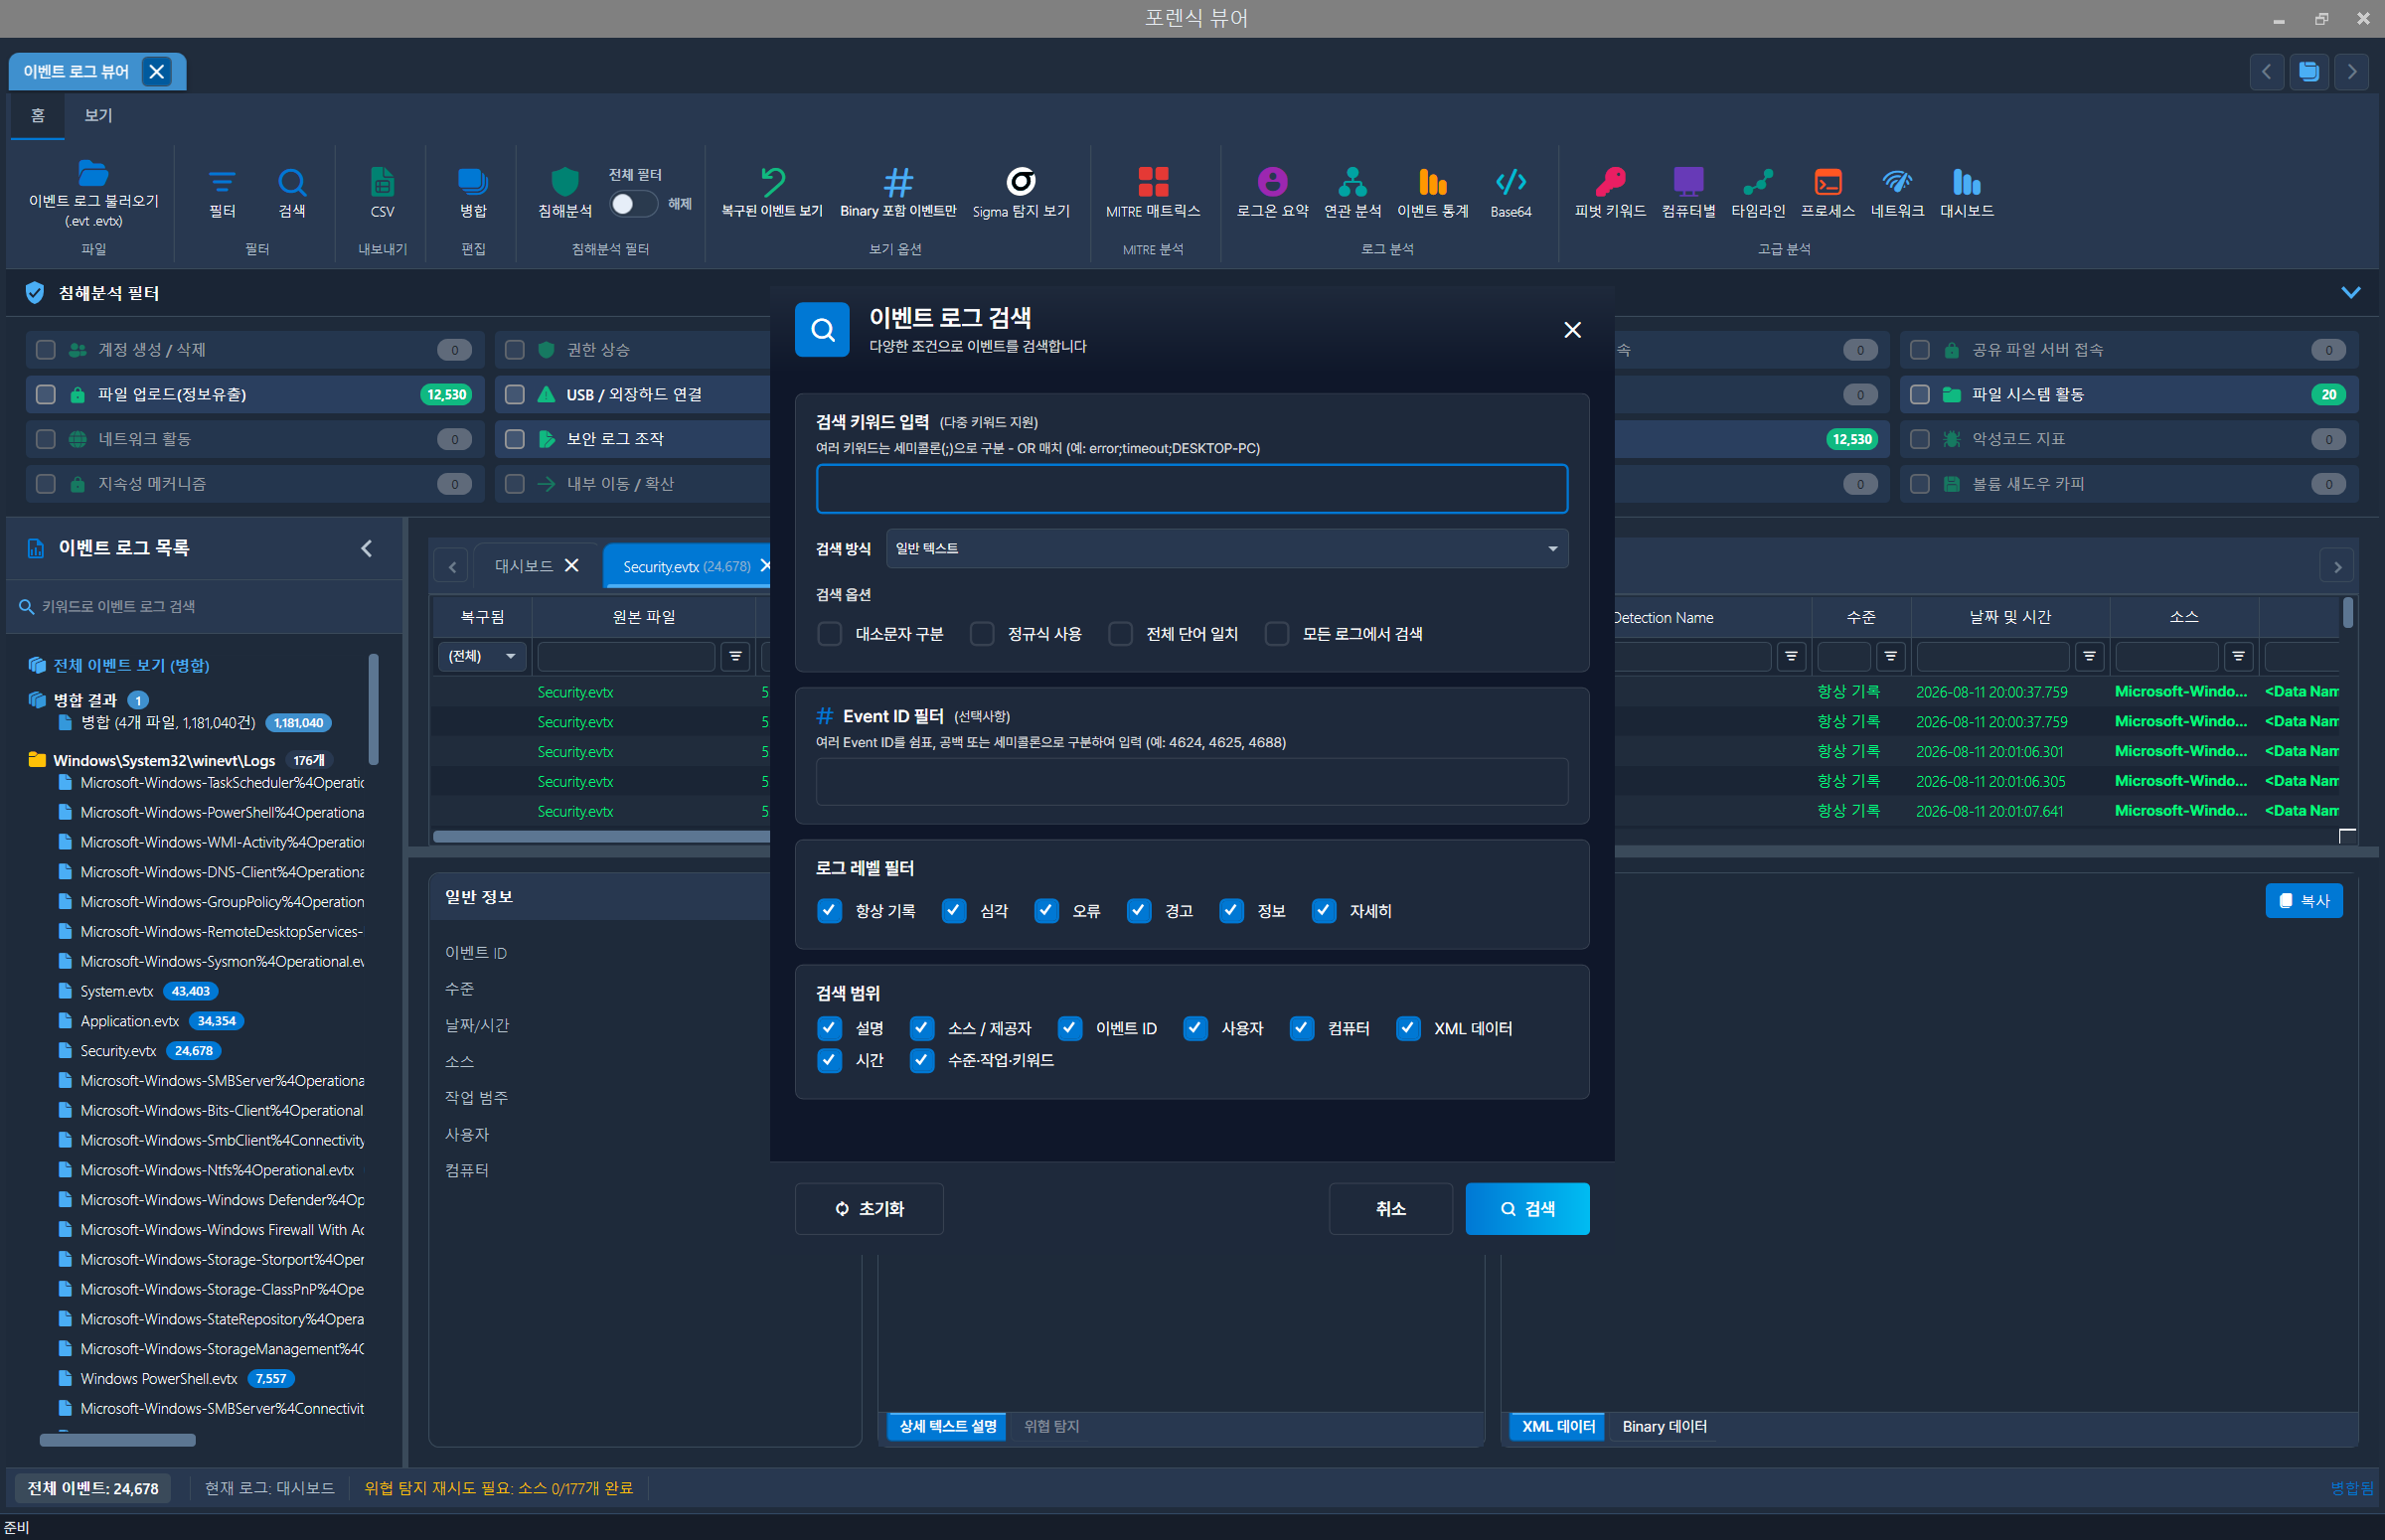
이벤트 로그 필터
이벤트 로그 키워드 검색
이벤트 로그 ID 검색
이벤트 로그 레벨 필터
[ Critical, Error, Warning, Information, Verbose ]
이벤트 ID, 사용자, 컴퓨터, 소스, 설명, 제공자 등
이벤트 로그 검색 범위 필터
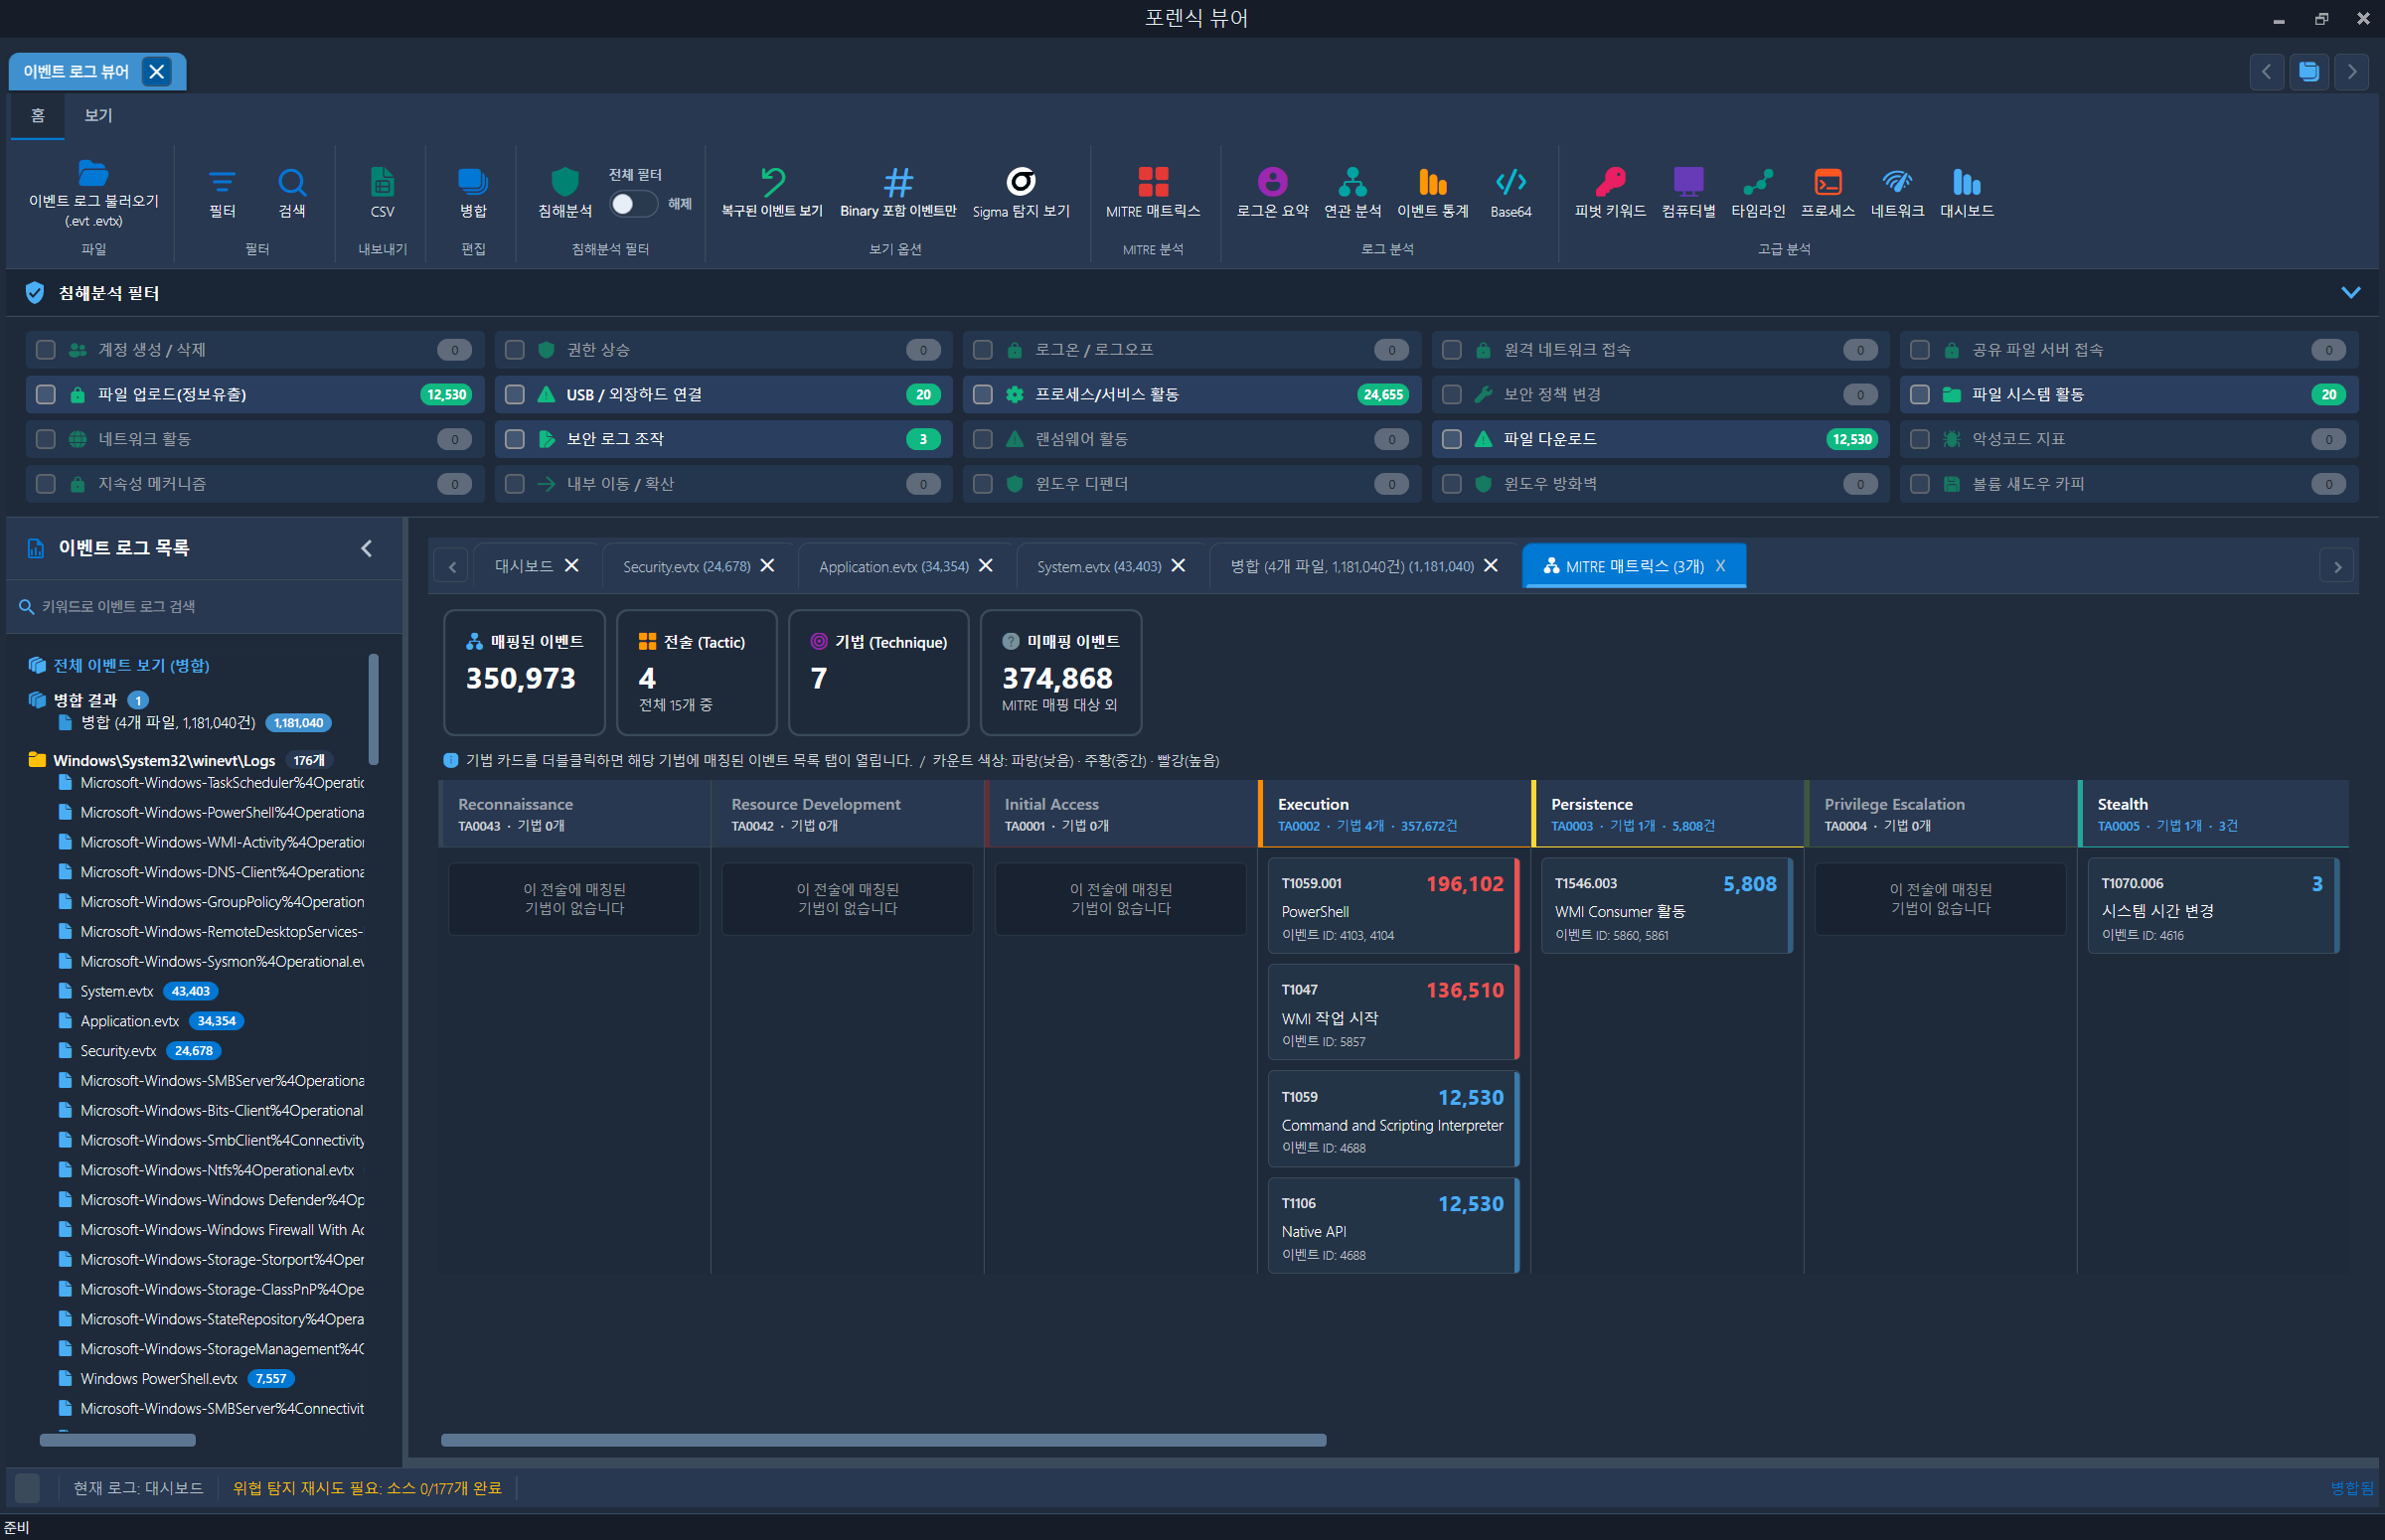
MITRE ATT&CK 매트릭스
이벤트 로그를 MITRE ATT&CK 매트릭스에 연동 및 매핑
IOC(침해지표) 자동 탐지 및 매핑
IOC(IP, Domain, URL, Hash) 매칭
침해행위 위험도 평가
공격행위 자동 탐지 매핑 엔진
Sigma 탐지 규칙 연동
MITRE ATT&CK Matrix 시각화
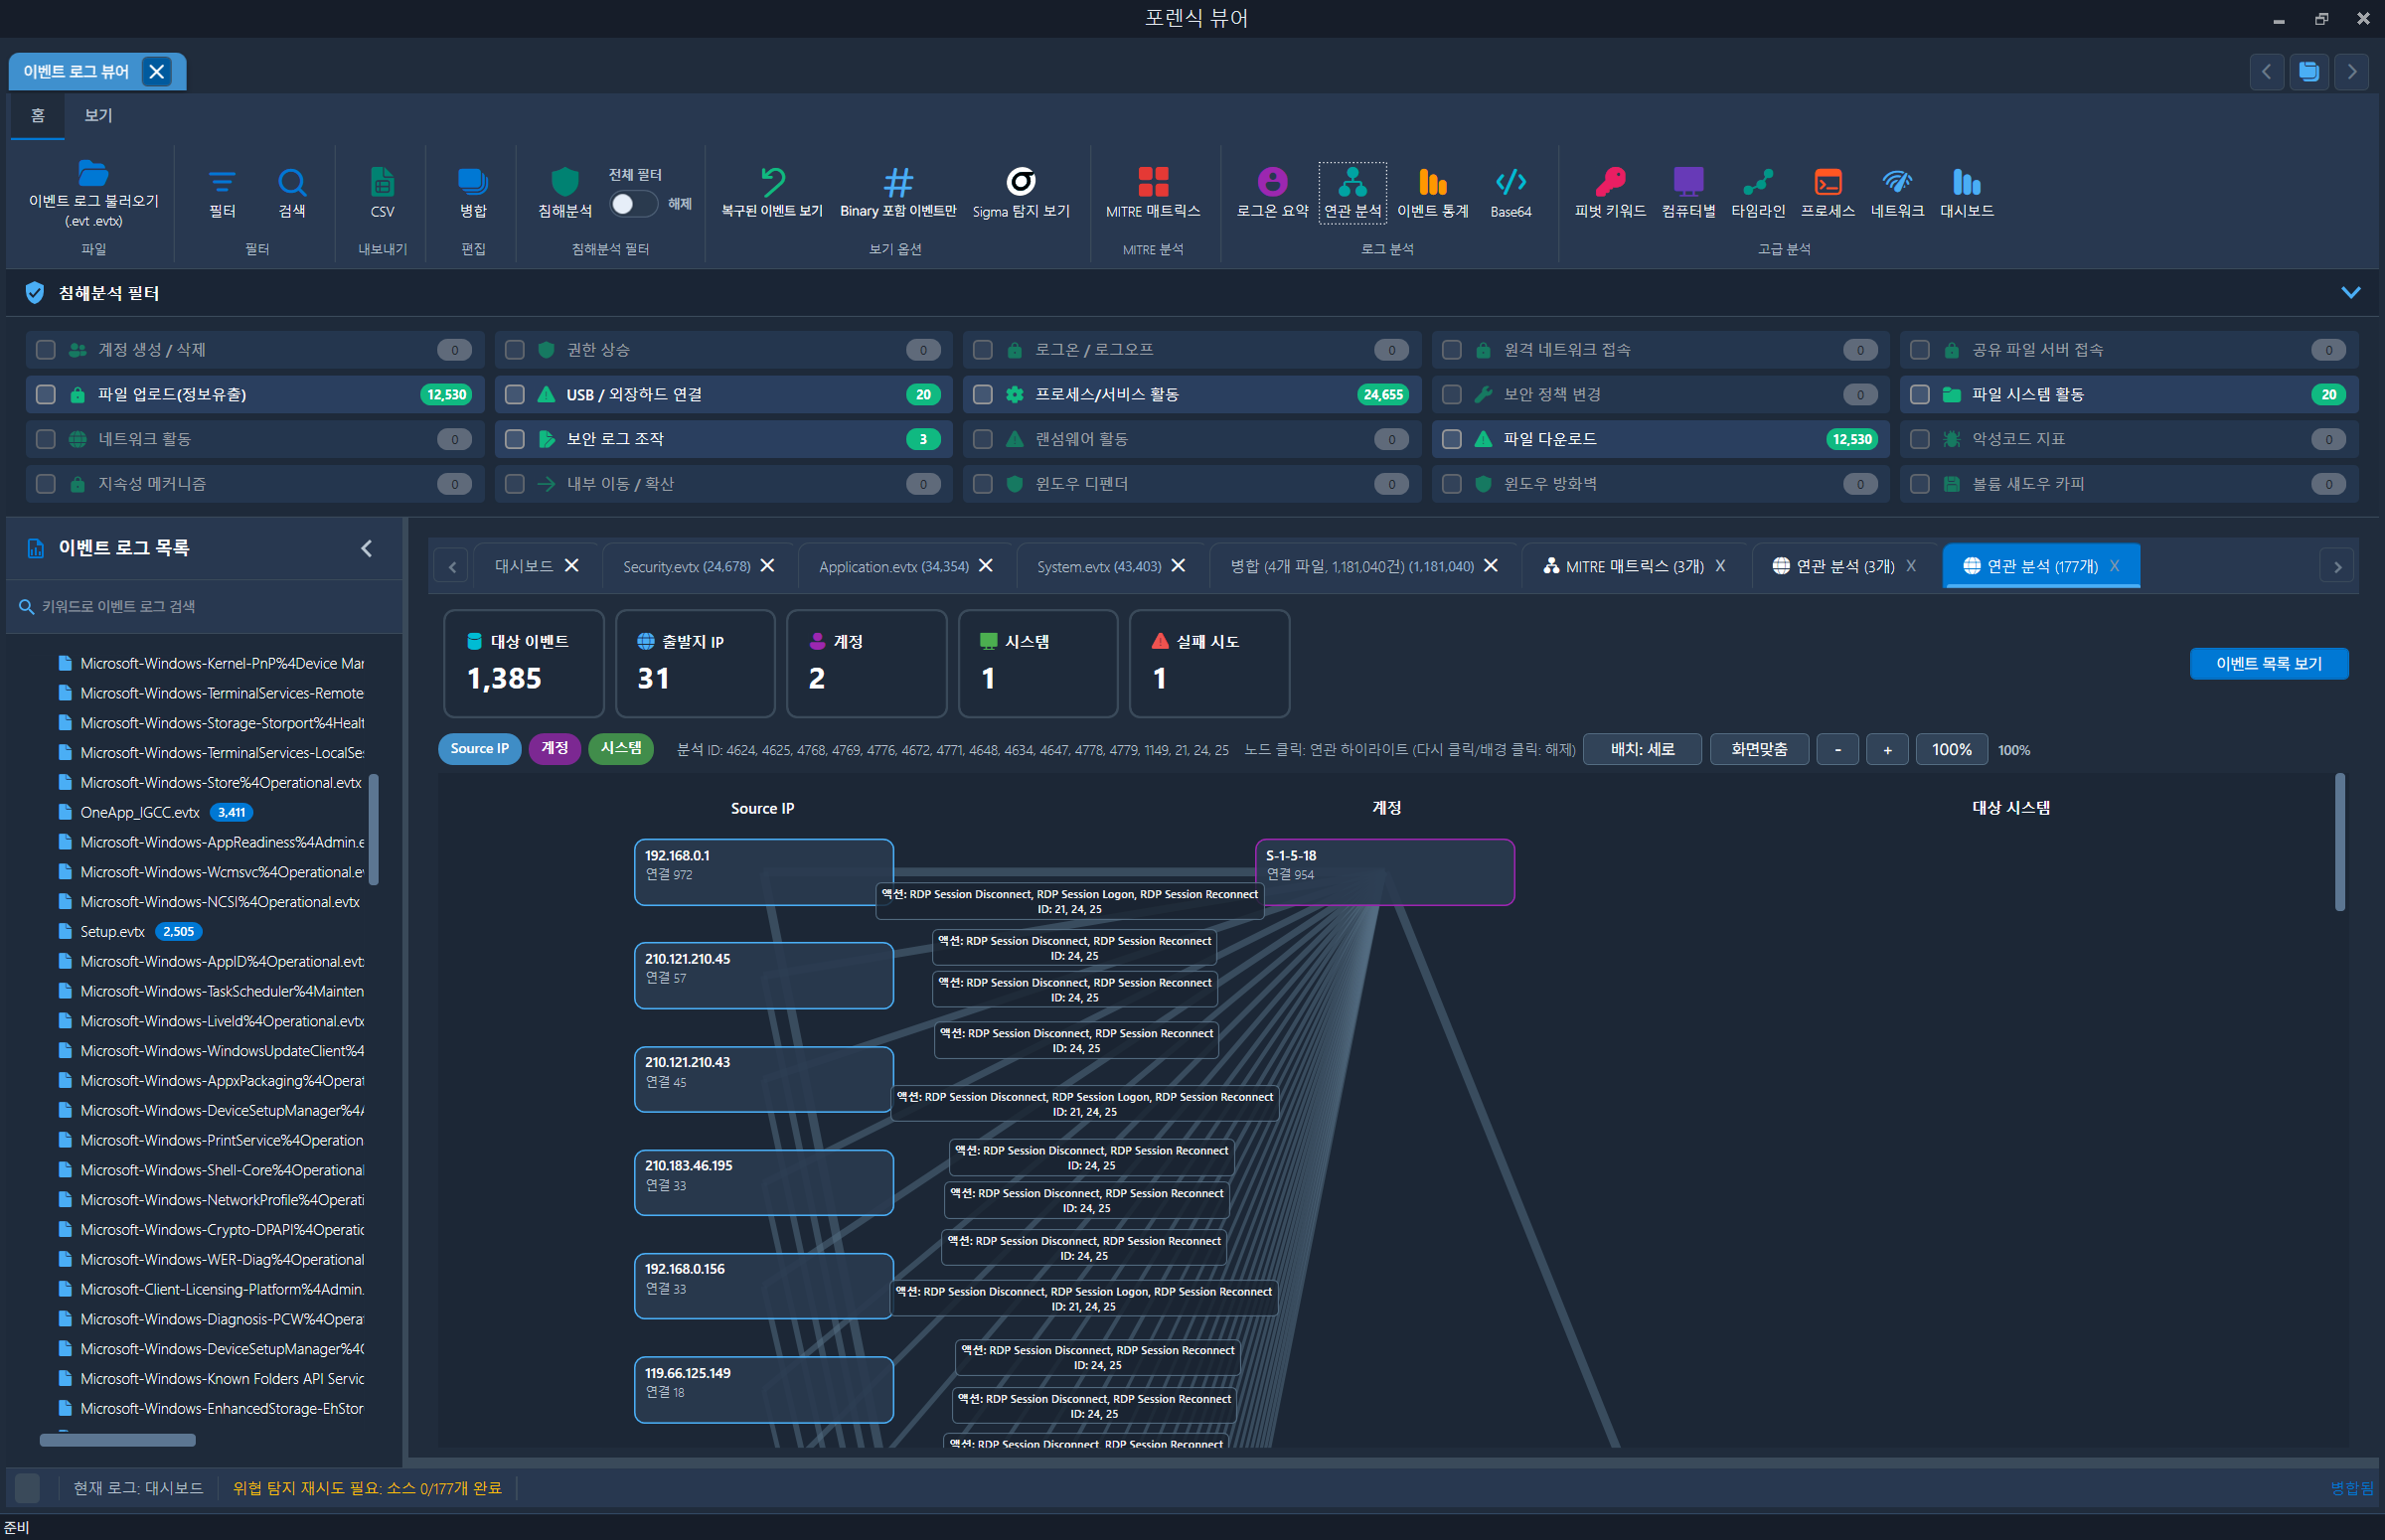
이벤트 로그 연관 분석
이벤트 로그를 사용자, 프로세스, 로그인 세션, IP 주소, 시간
등의 기준으로 자동 연결
[ 사용자 행위와 공격 흐름을 재구성 ]
이벤트 로그 연관 그래프로 시각화 표출
여러 Event ID 간 자동 연관 분석
동일 사용자 계정의 전체 행위 추적
로그인 실패·성공·권한 상승 연결
로그인부터 로그아웃까지 세션 재구성
IP, Port, DNS, 프로세스 통신 연관 분석
악성 IP, Hash, Domain, Process 연관 분석
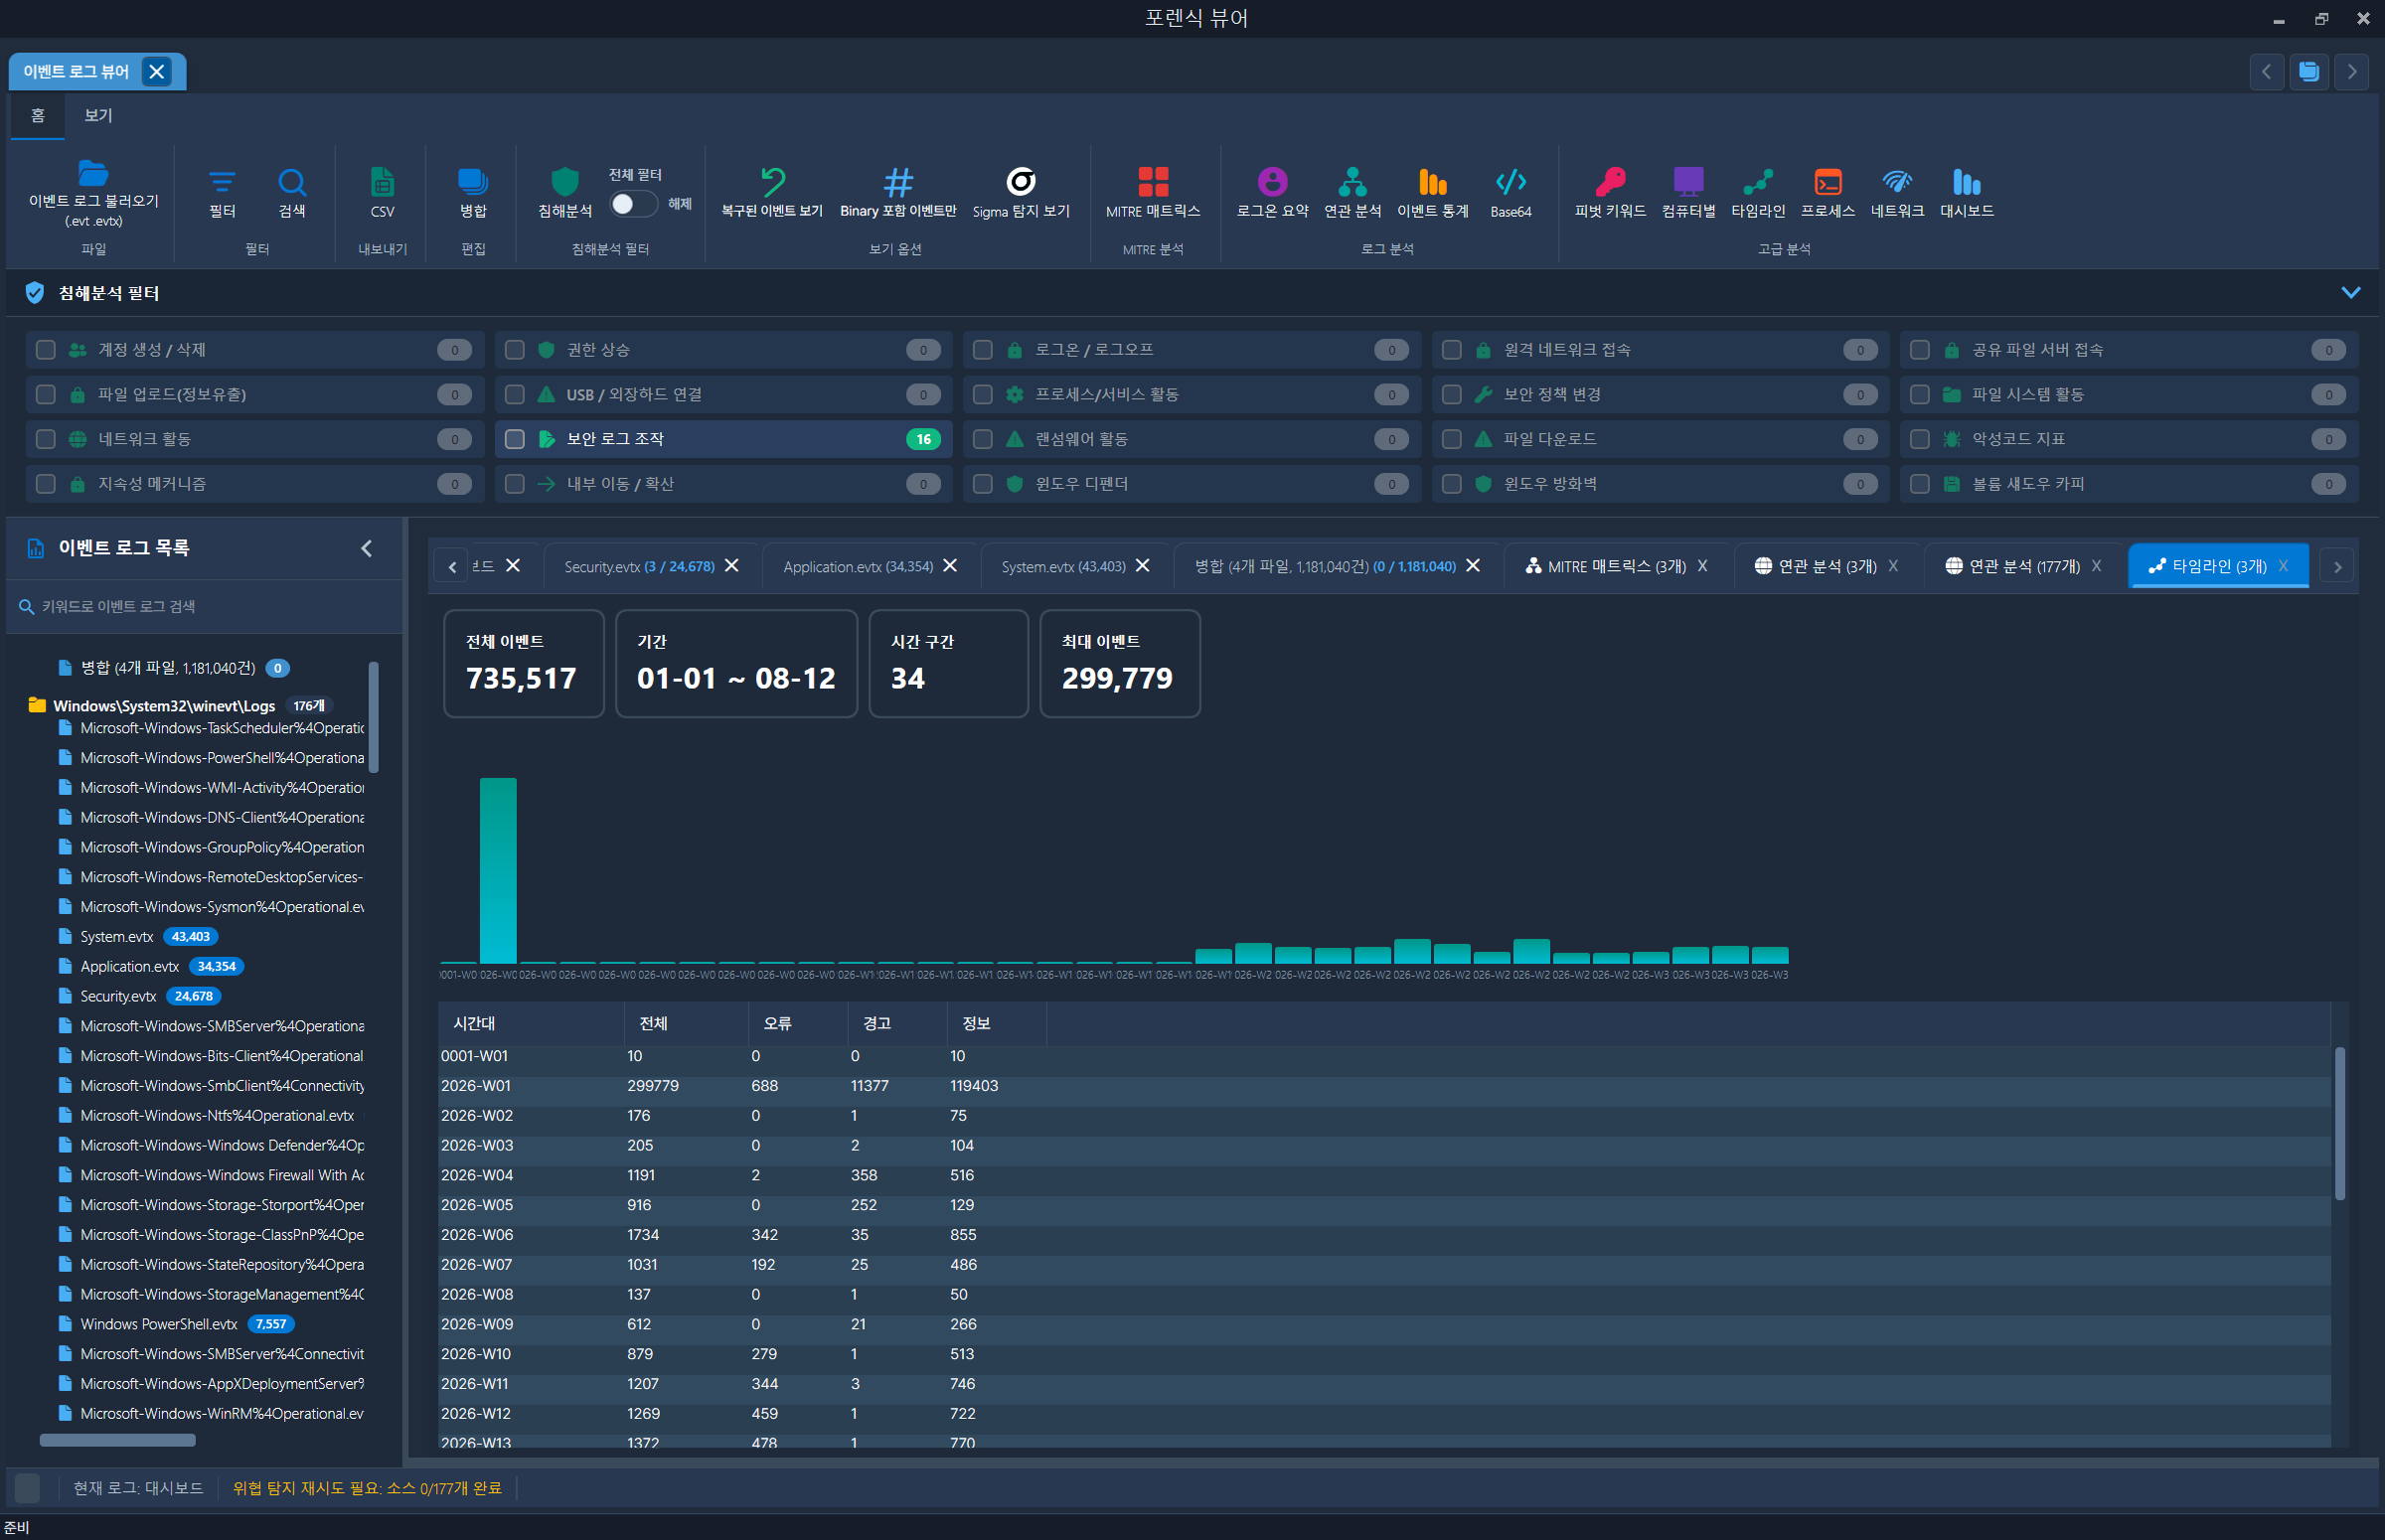
이벤트 로그 타임라인(Timeline) 분석
이벤트 로그를 시간순으로 타임라인 분석 제공
시간순으로 발생한 중요 이벤트 특정, 색상 강조 등
IP, Port, DNS 접속 시계열 분석
로그인·로그아웃·세션 추적
Windows 시스템에서 발생한 이벤트 로그를 시간순으로 통합
사용자 로그인, 프로그램 실행, 네트워크 접속, 보안 설정 변경, 악성 행위 등의 발생 순서대로 분석
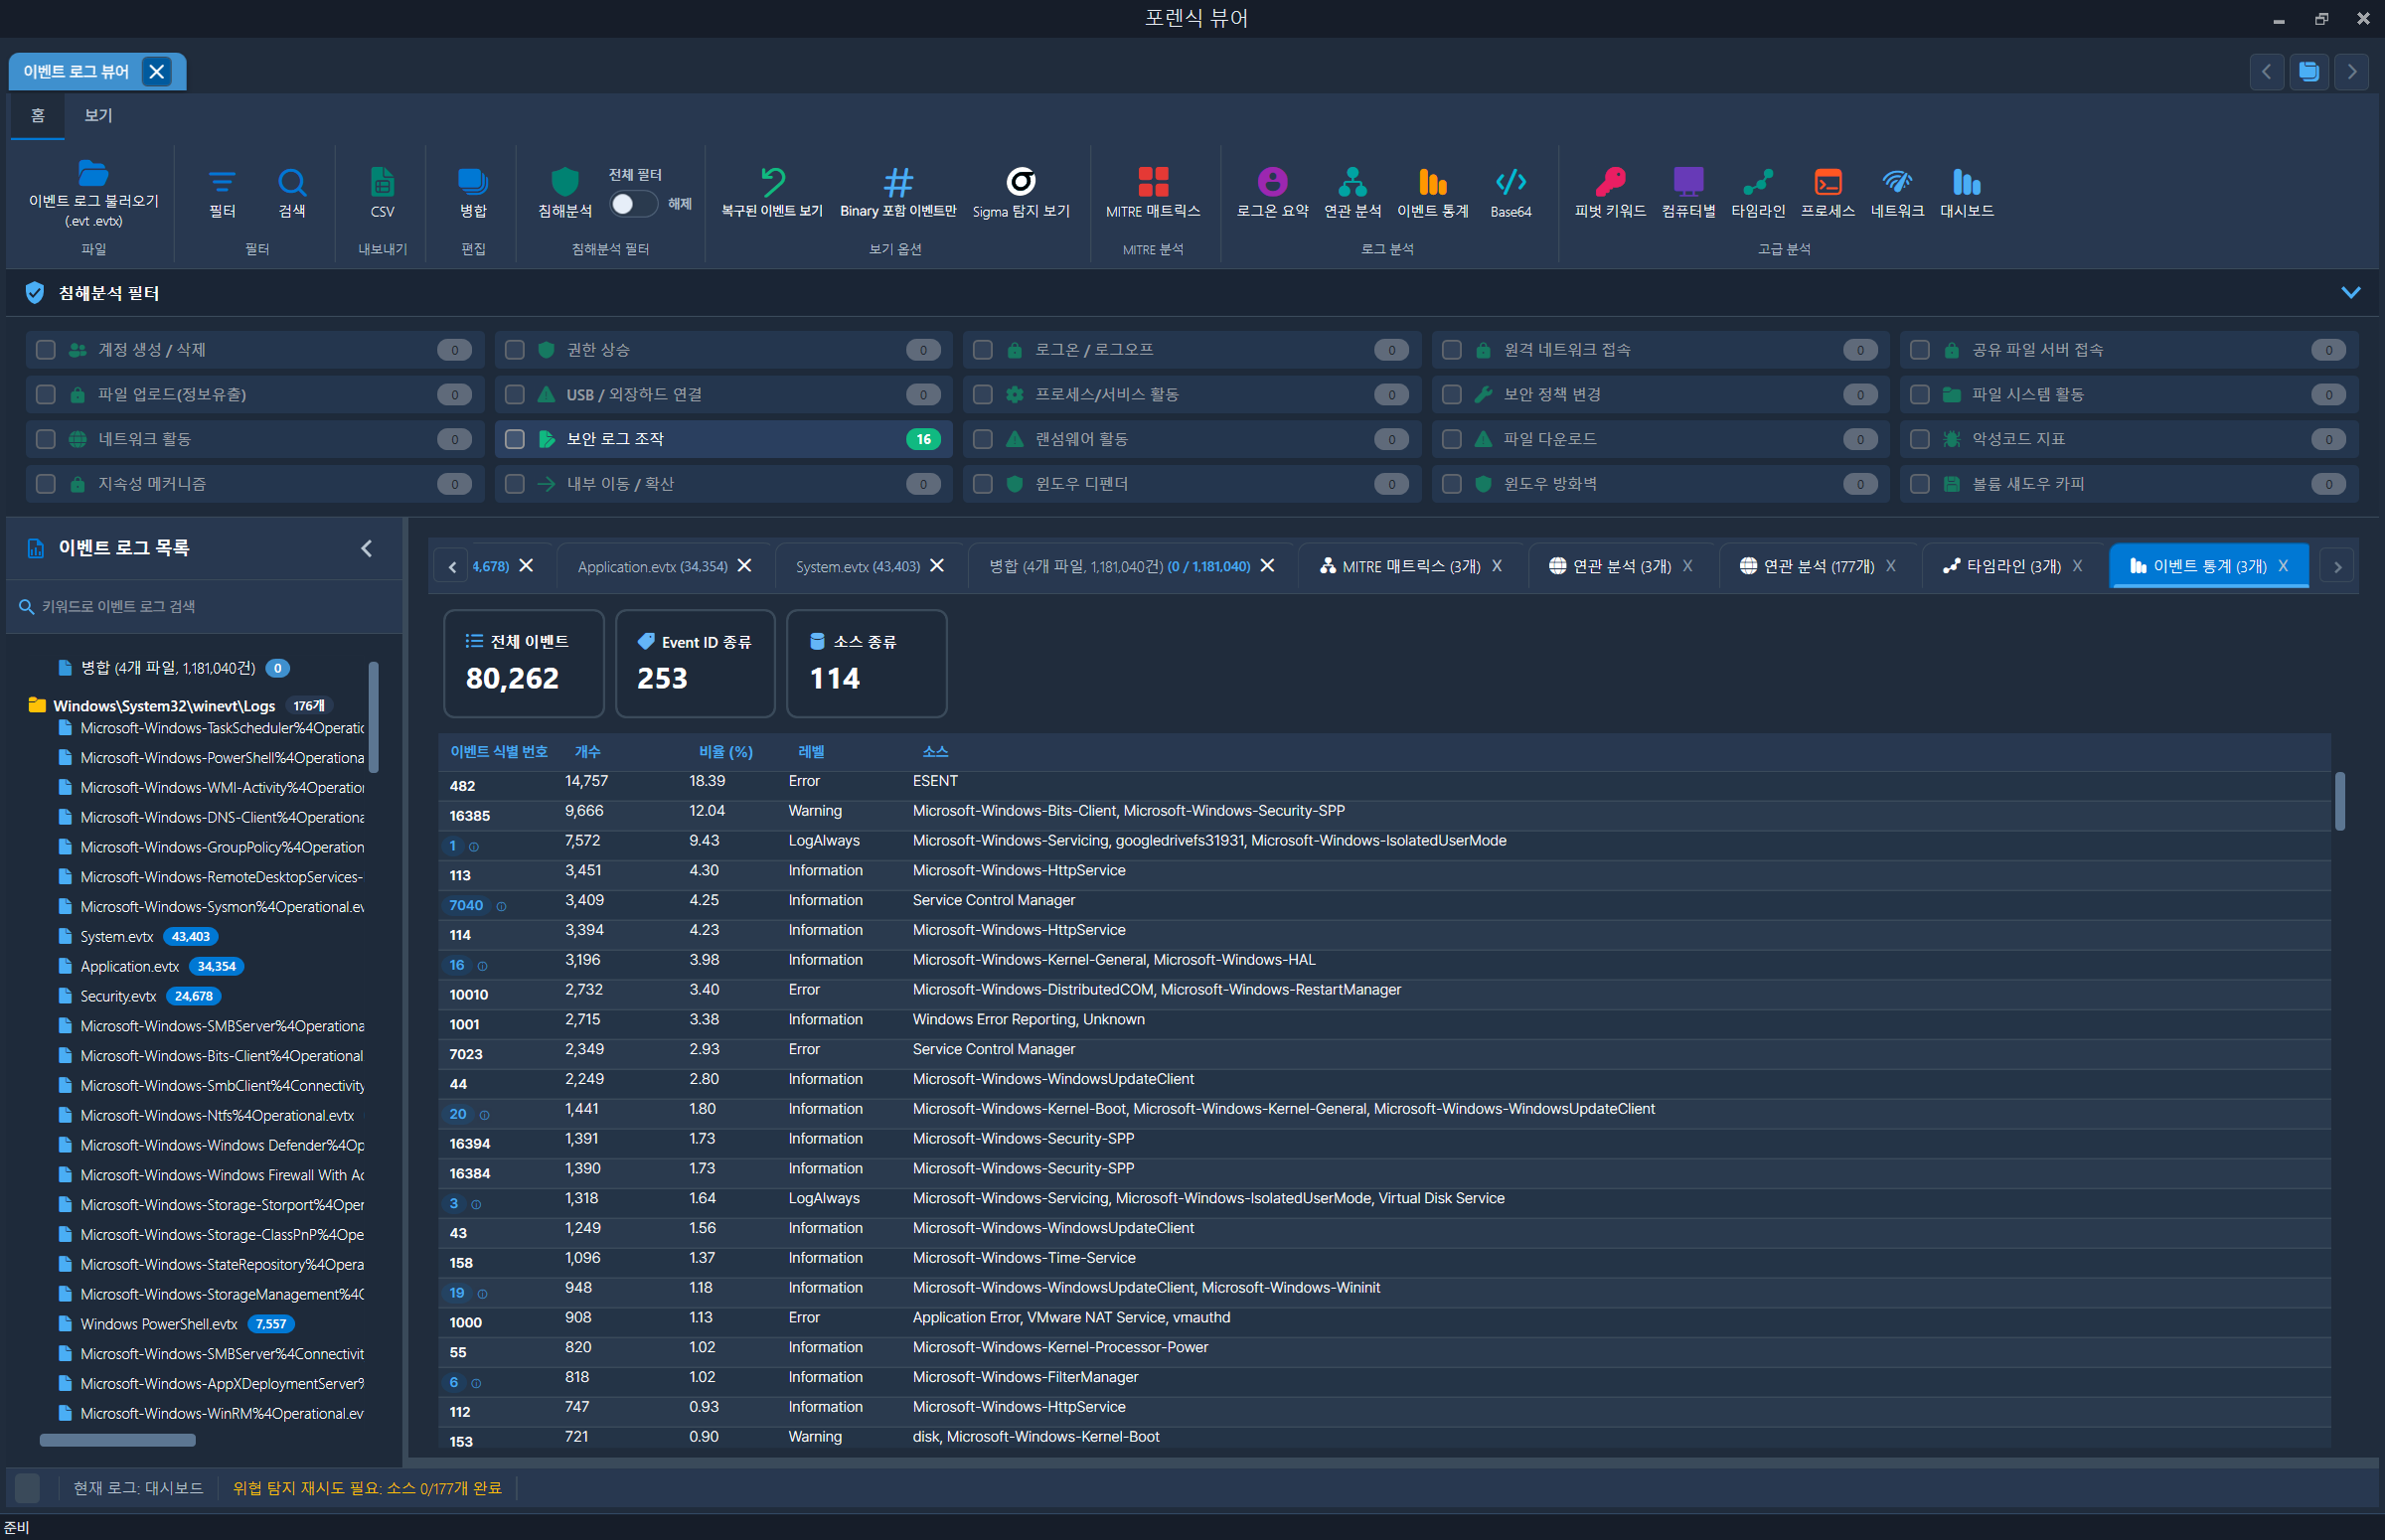
이벤트 로그 통계 분석
이벤트 발생 빈도, 사용자 활동, 시스템 상태, 로그인 성공·실패, 프로세스 실행, 네트워크 통신, 침해 의심 행위 등을 통계적으로 분석
전체 이벤트 발생 현황
Event ID별 발생 횟수 및 순위
Critical, Error, Warning, Information 분포
Security, System, Application 등 채널별 분포
계정 생성·삭제·권한 변경
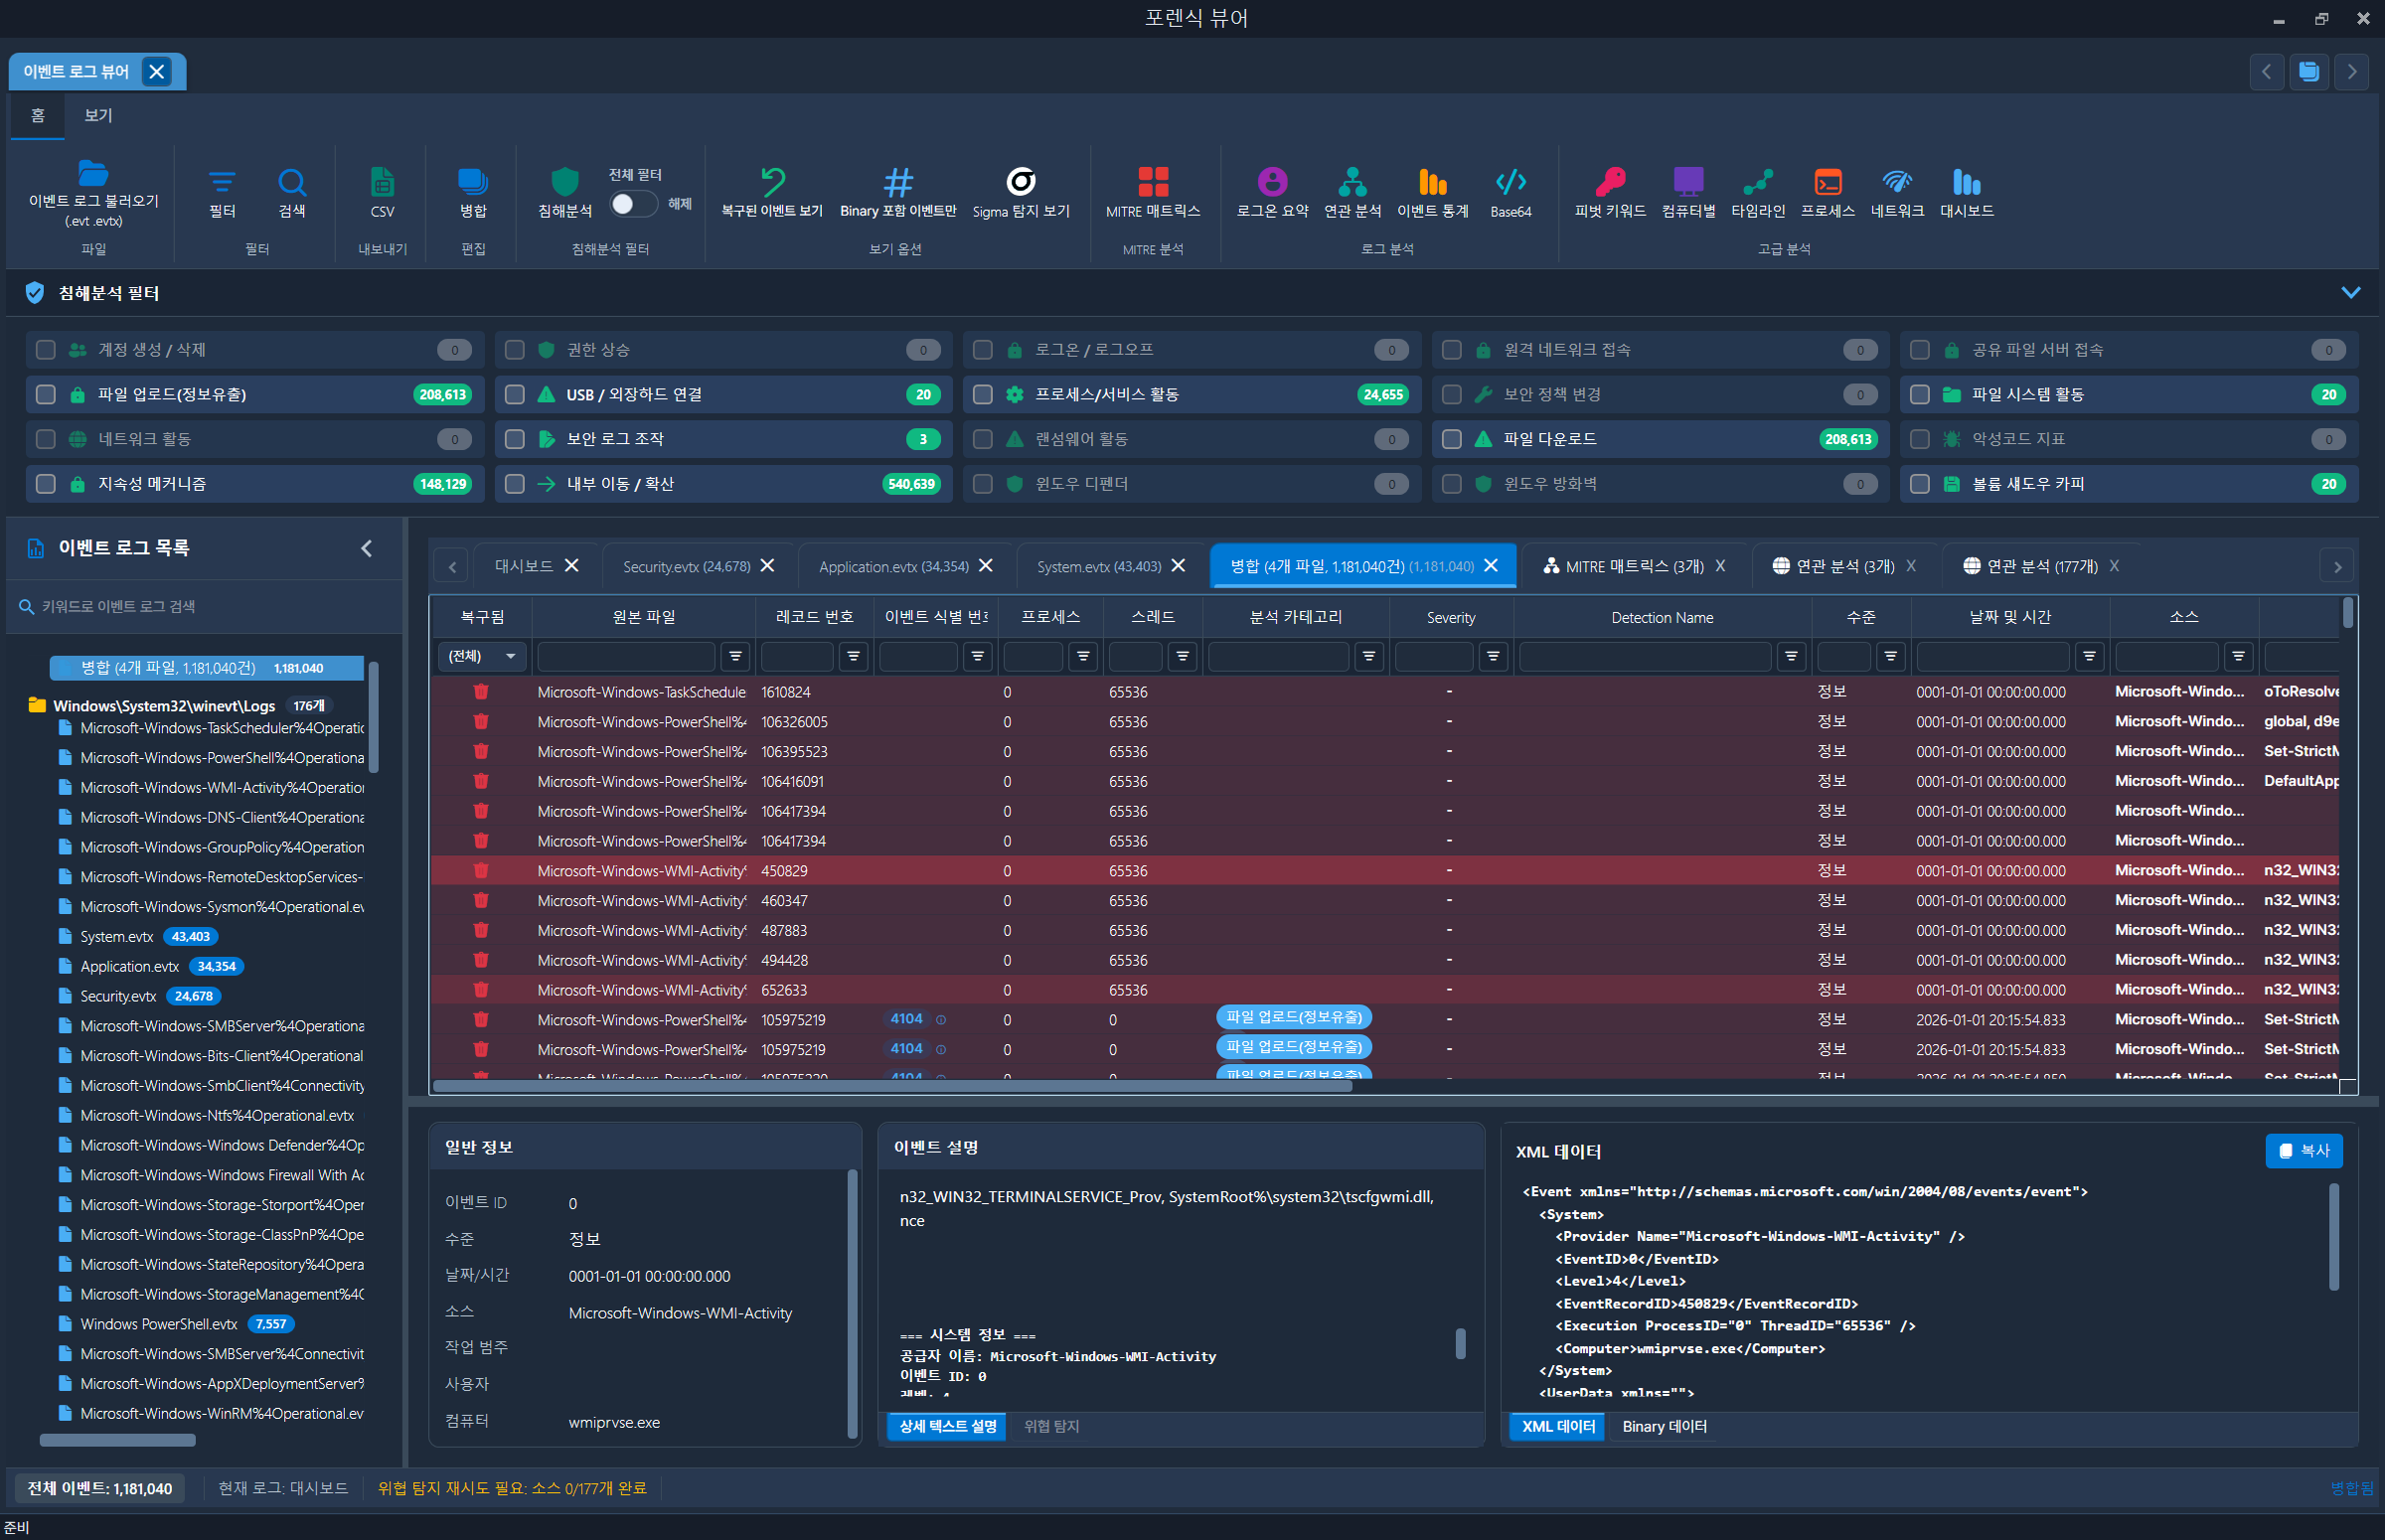
이벤트 로그 복구
삭제되거나 손상된 Windows 이벤트 로그(EVTX/EVT)를 탐색·복구
이벤트 로그가 삭제되거나 초기화되더라도 디스크에 남은 이벤트 레코드, VSS 스냅샷, 백업 파일 등에서 증거를 확보
미할당 영역 이벤트 데이터 탐색
NTFS 삭제 파일 메타데이터 기반 복구
Volume Shadow Copy에서 로그 복구
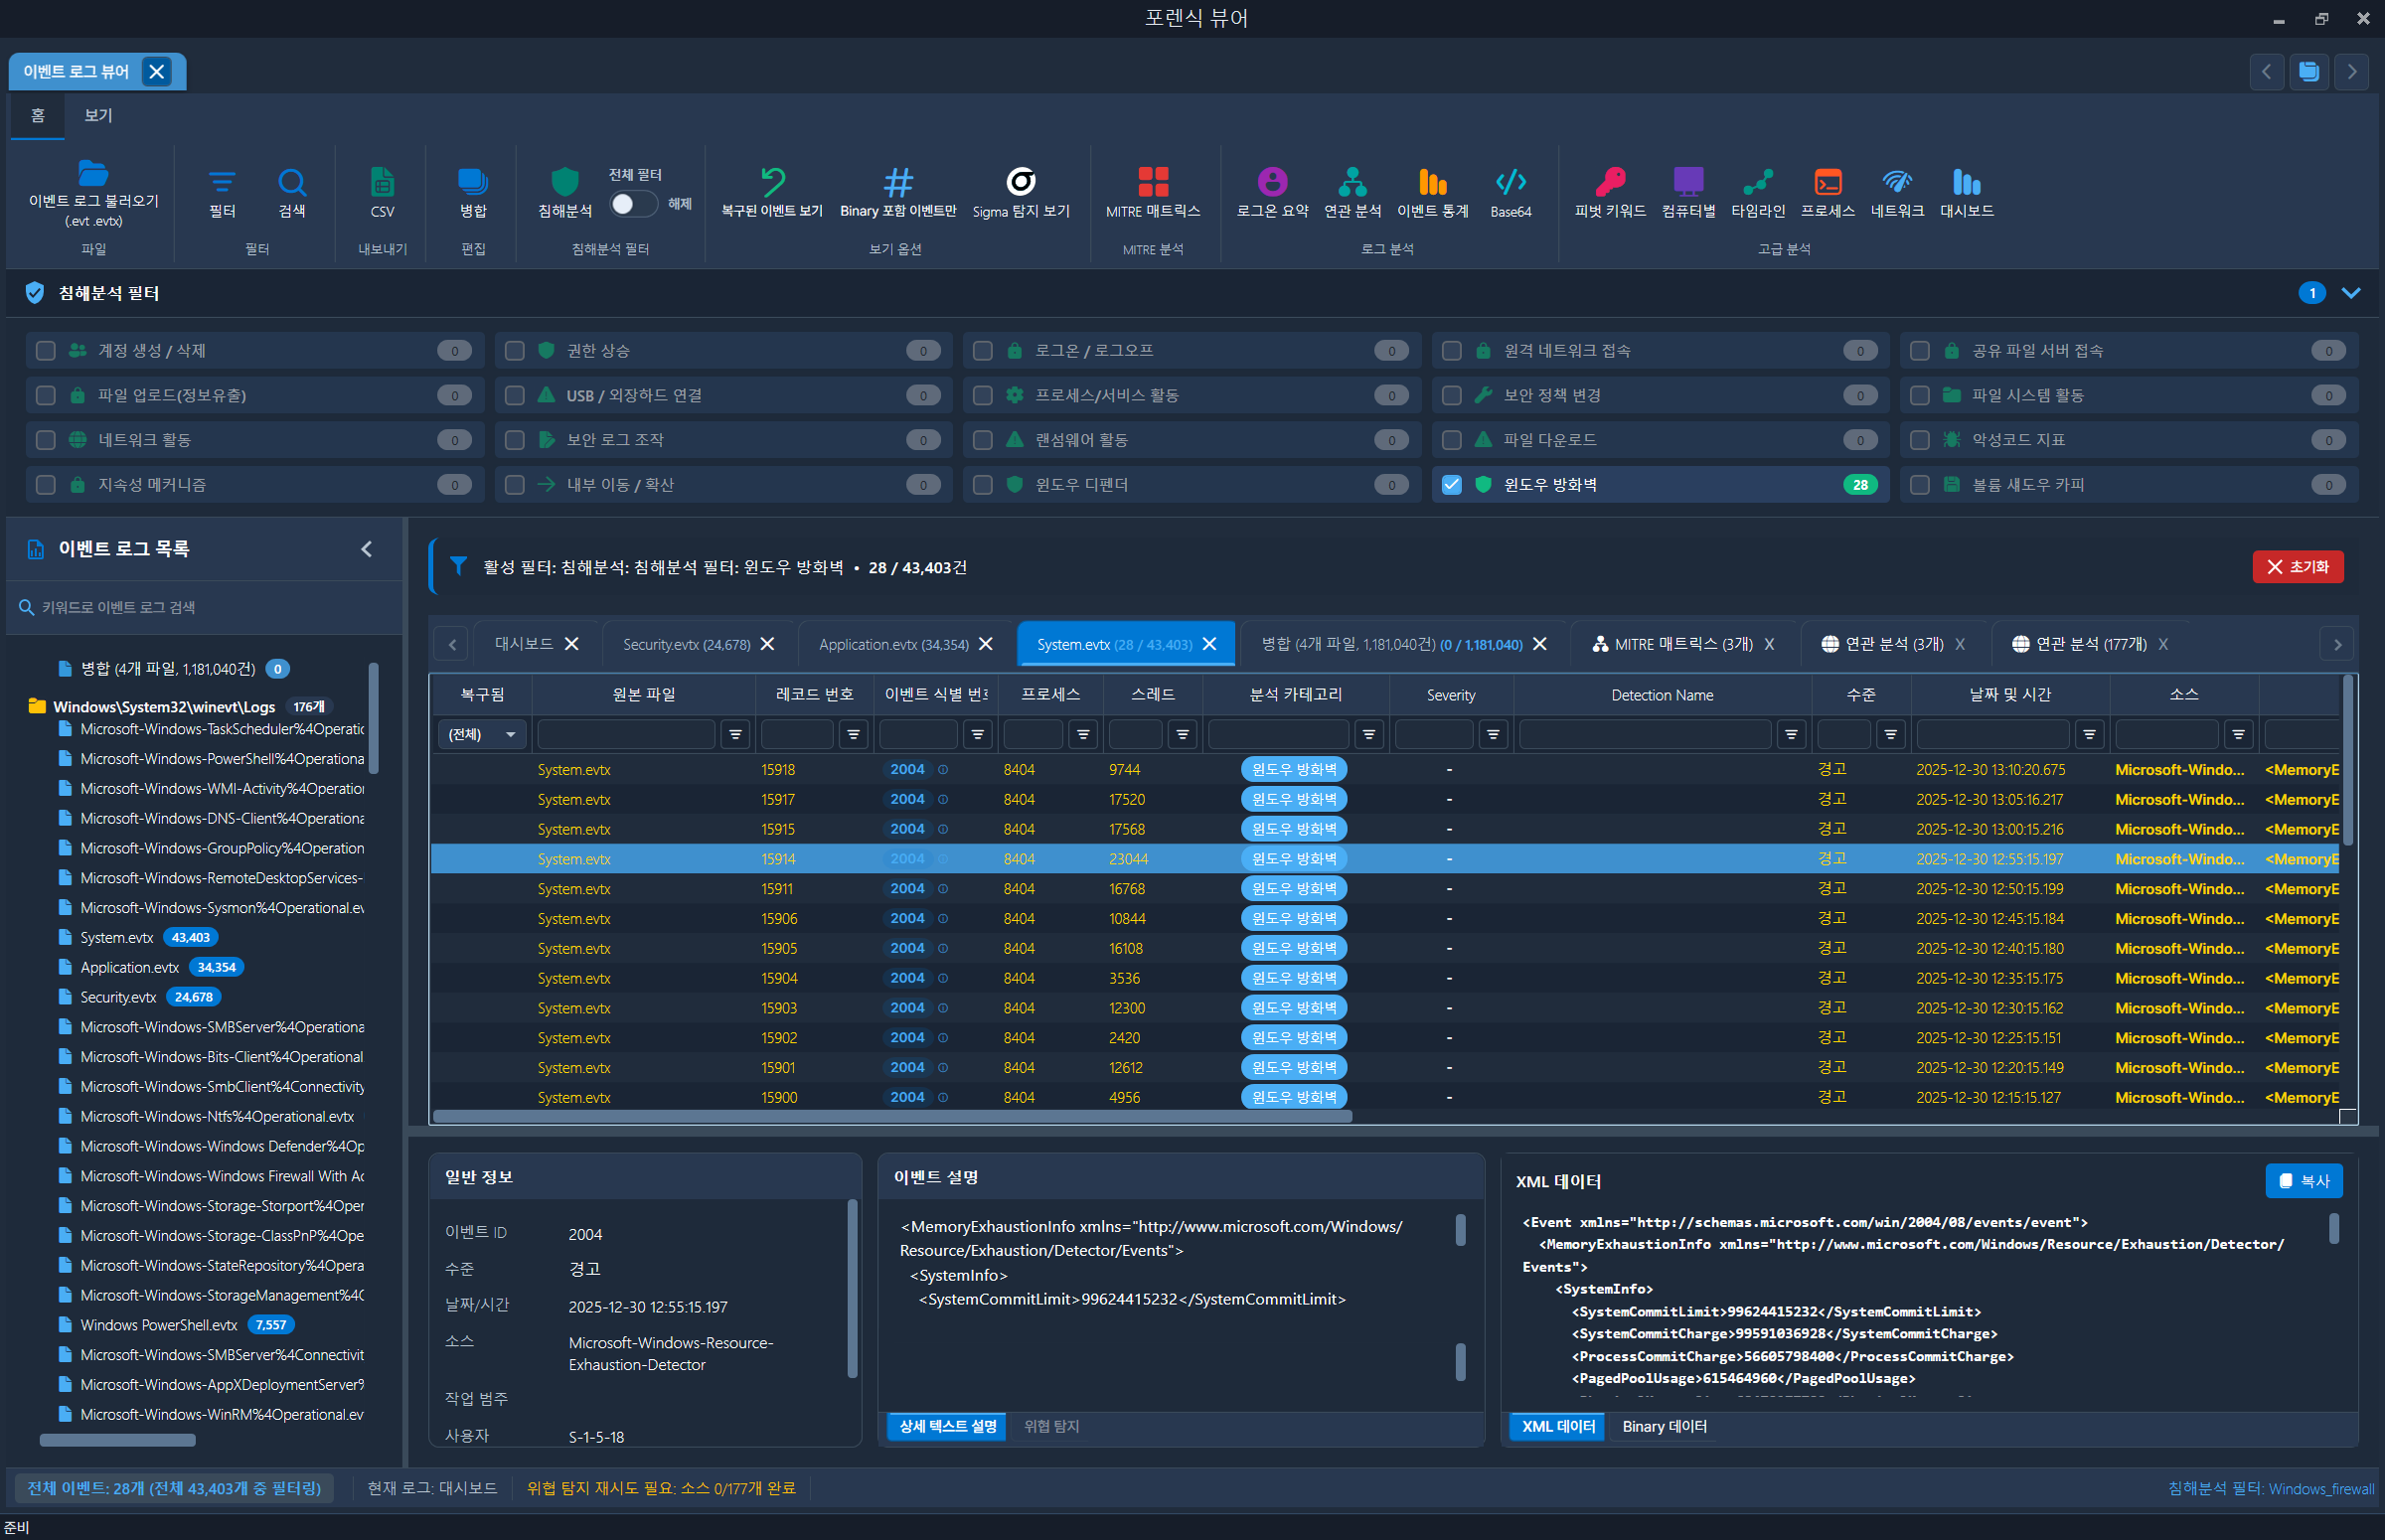
윈도우 방화벽 로그 분석
네트워크 허용·차단, 방화벽 규칙 변경, 정책·프로필 변경
네트워크 연결 및 패킷 차단 이벤트
방화벽 규칙 생성·변경·삭제
방화벽 서비스 및 드라이버 상태
방화벽 서비스 비정상 종료
방화벽 정책 변경 후 원격 접속
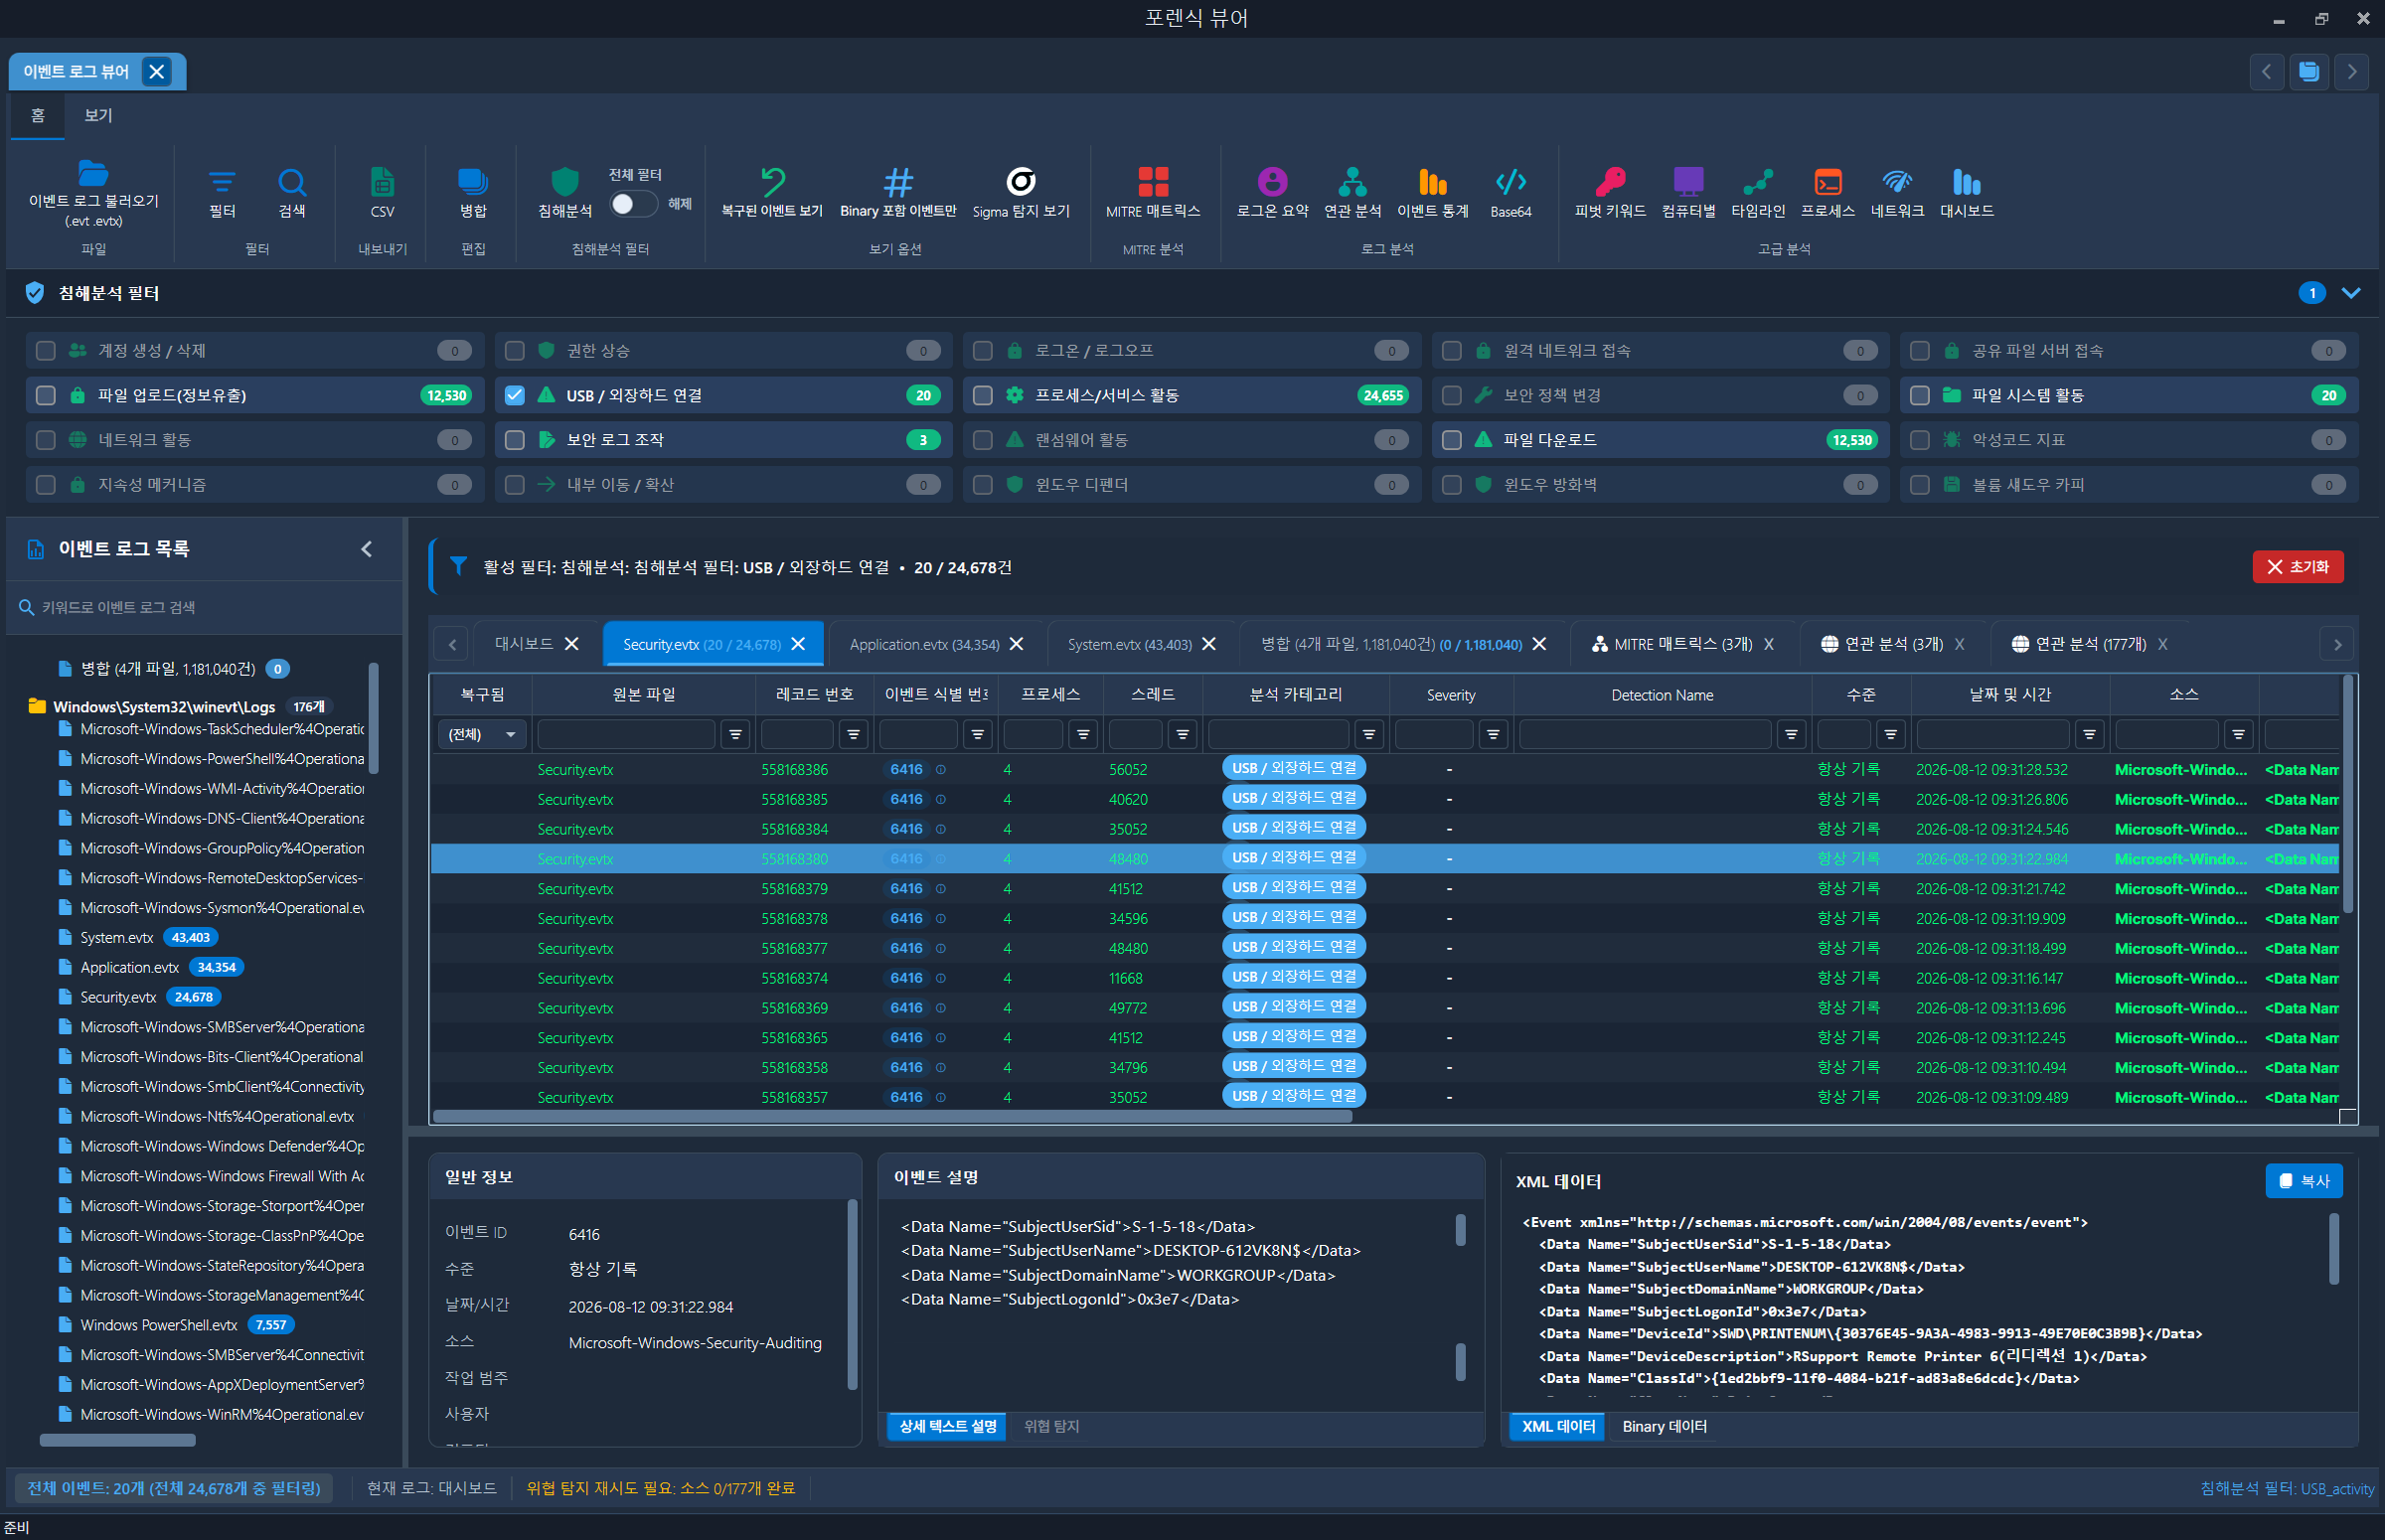
USB / 외장하드 이벤트 분석
Windows 컴퓨터에 연결된 USB 메모리, 외장 HDD/SSD, 이동식 저장장치의 연결·해제 이력과 장치 정보
USB 저장장치 자동 식별, 제조사·모델·시리얼 번호
USB 장치 연결 이력 및 장치 제거·연결 종료 추적
E:, F: 등 드라이브 문자 추적
최초·최종 연결 시각 분석
사용자 계정과 USB 사용 흔적 연결
이동식 매체 파일 읽기·쓰기 흔적
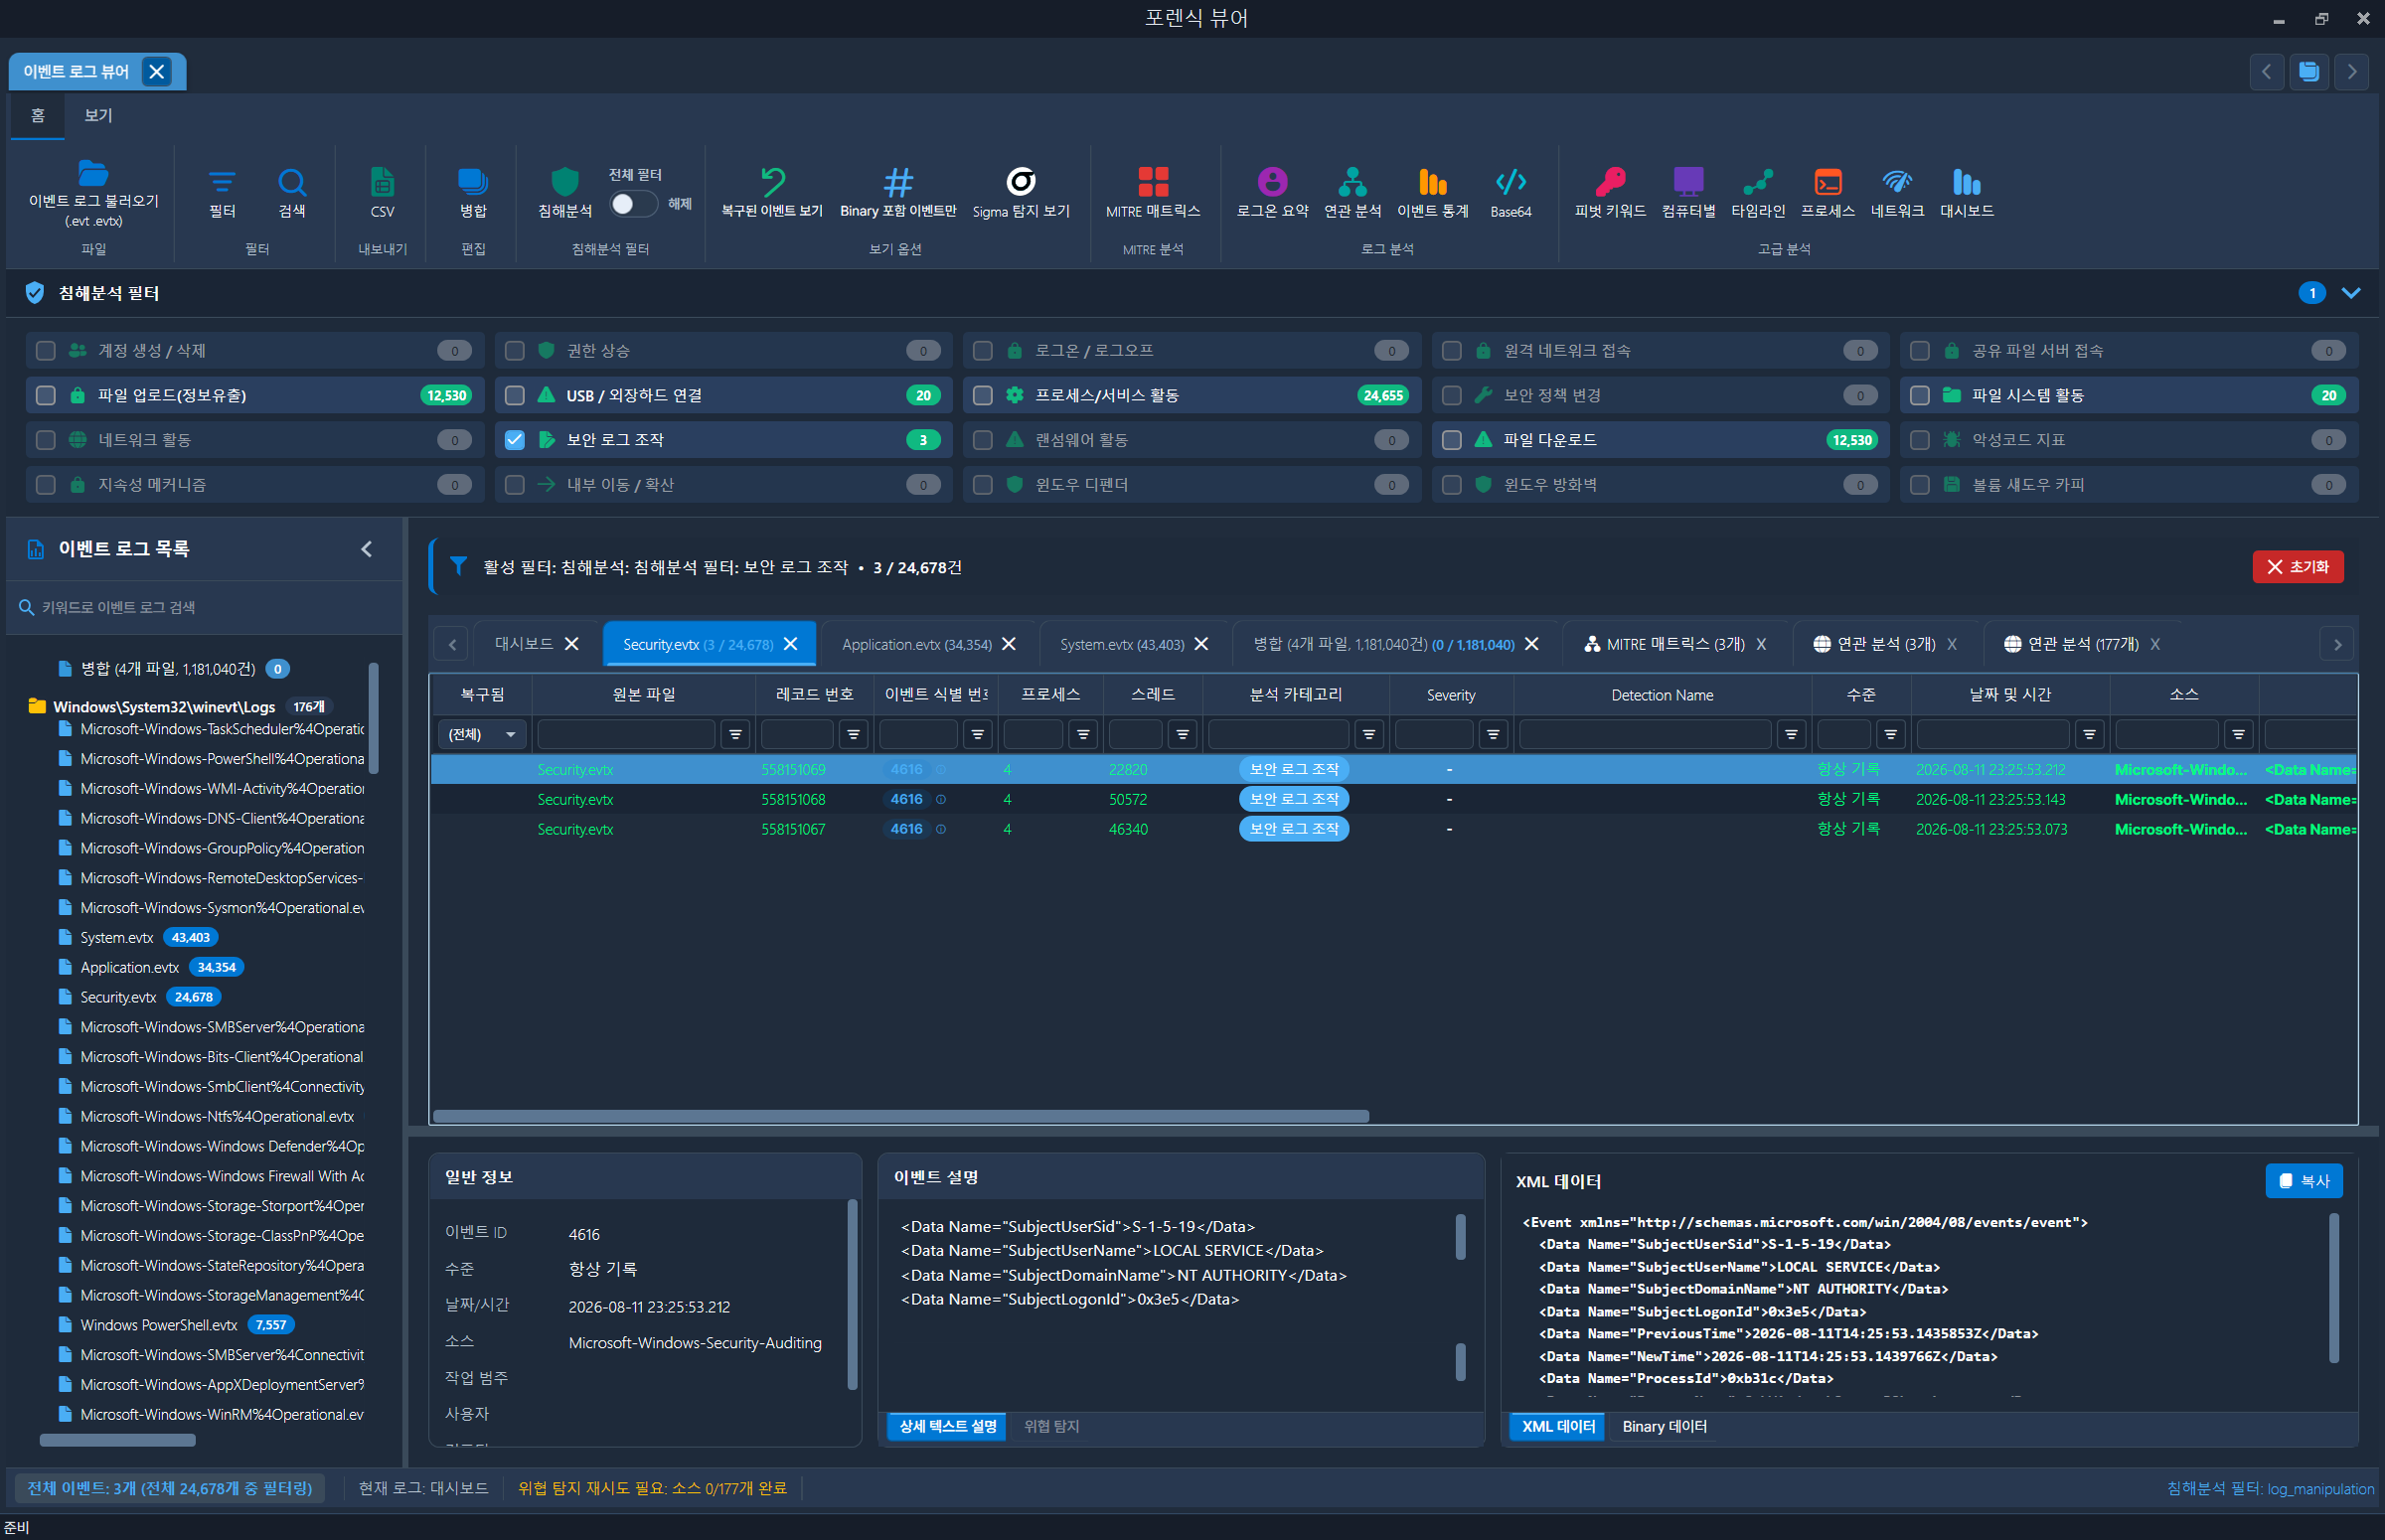
보안 로그 조작 이벤트 분석
보안 로그 조작 및 삭제 흔적 분석
이벤트 로그의 삭제, 초기화, 감사 정책 변경, 로깅 비활성화,
로그 기록 누락 및 EVTX 파일 변조 정황을 자동으로 탐지
Security 로그 초기화 탐지
System, Application 등 로그 삭제 탐지
감사 정책 변경 이력, 비활성화 탐지
보안 감사 로그 초기화
감사 오류 처리 설정 변경
